2026年11月21日、推論クラウドの Together AI は、公開 GitHub リポジトリ xorl の開発作業中に AI コーディングエージェントが非公開 Hugging Face リポジトリの認証情報を誤ってコミットし、Serverless 推論の顧客プロンプト標本が第三者にダウンロードされたと開示した。
コミット差し戻しでも防げなかった露出ウィンドウと二次鍵悪用
対象3モデルと Dragos カナリア5件の検証確認:流出標本は通常ソフトウェアテスト向けに顧客同意を得ていたもので、主に2026年6月24日・7月4日・7月8日・7月14日の MiniMax M3、GLM-5.2、Kimi K2.6 向けリクエストを含む。自動スキャンによる検知後にコミットは差し戻されたものの、露出期間中に第三者が認証情報を取得し標本を入手。さらに本文中の他サービス認証情報を抽出して有効性をテストし、そのうち5件が Dragos 調査のカナリアトークンだった。同社は外部フォレンジックおよび法執行機関と連携し、データは削除済みと認識しつつ内容精査と顧客通知を進めている(窓口:security@together.ai)。
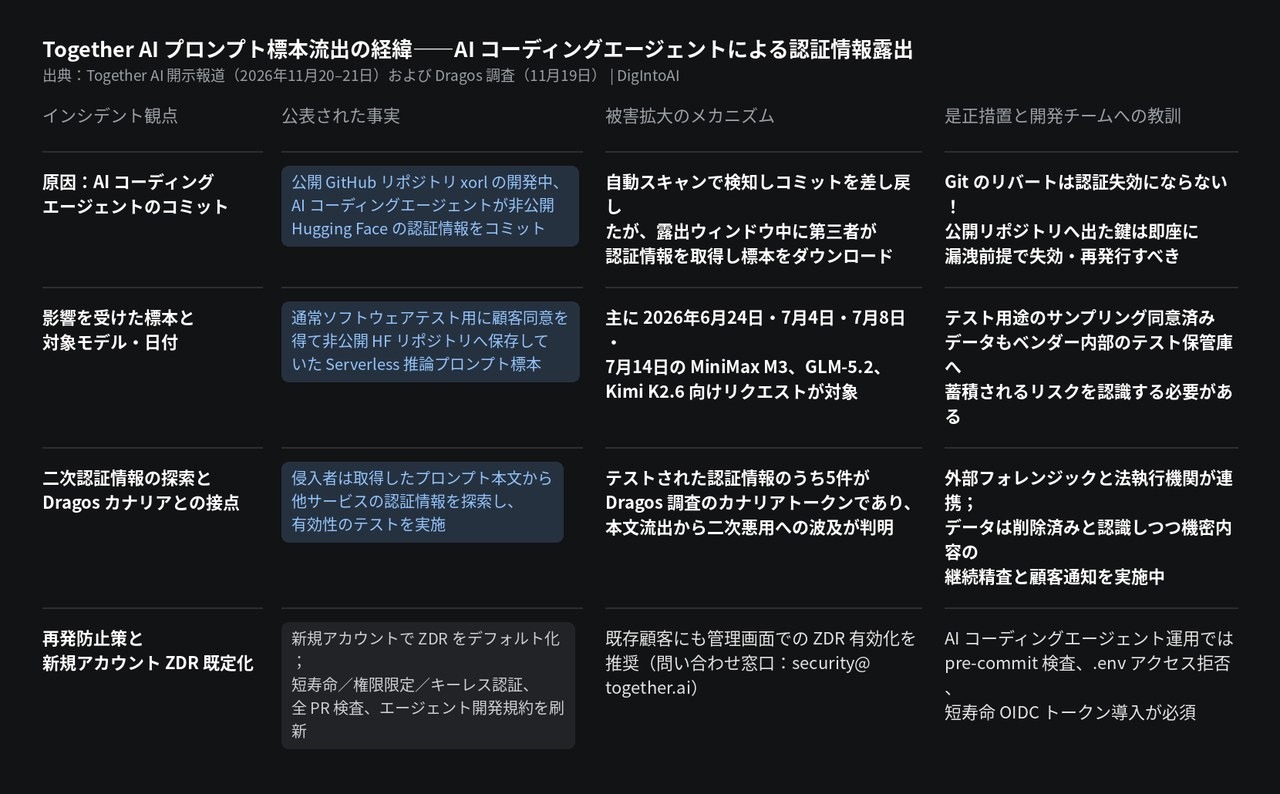
画像の出典:Together AI 開示報道および Dragos 調査をもとに DigIntoAI が作成。
新規アカウント ZDR 標準化と開発チームが取るべき教訓
短寿命認証・PR 全件スキャン・エージェント権限分離:Together AI は新規アカウントの既定設定を Zero Data Retention(ZDR)へ変更し、権限限定・短寿命・キーレス認証、全 PR の認証情報検査、AI コーディングエージェント開発規約の改定を導入した。一般の開発組織にとっても、コミット差し戻しだけでは漏洩鍵の即時失効にならない点や、エージェント実行環境から長期シークレットを隔離する必要性を改めて示す事例となっている。