2026年11月18日、OpenAI の Michael Bolin 氏は技術記事「Inside the Codex sandbox」を公開し、Codex が開発者のローカル環境でコマンドを実行する際のサンドボックス機構を解説した(新機能の初公開や脆弱性通知ではなく、既存セキュリティ設計の公式解説)。
「ワークスペース限定で書込可」は「ワークスペース限定で読取可」ではない
読み取り・書き込み・ネットワークの3つの独立した境界:Git リポジトリをルートとする場合、組み込みの :workspace プロファイルでは、書き込みはワークスペース内に限定しつつ .git、.codex、.agents、.aws を読み取り専用(read)で保護する。一方、外部 SDK やコンパイラを動作させるため、読み取りは OS ユーザー権限の範囲内でファイルシステム全体に許可されており、リポジトリ外の API キー等も読取可能となるトレードオフがある。そのため既定ではネットワーク通信を完全に遮断し、読み取ったデータの外部持ち出しを防いでいる。
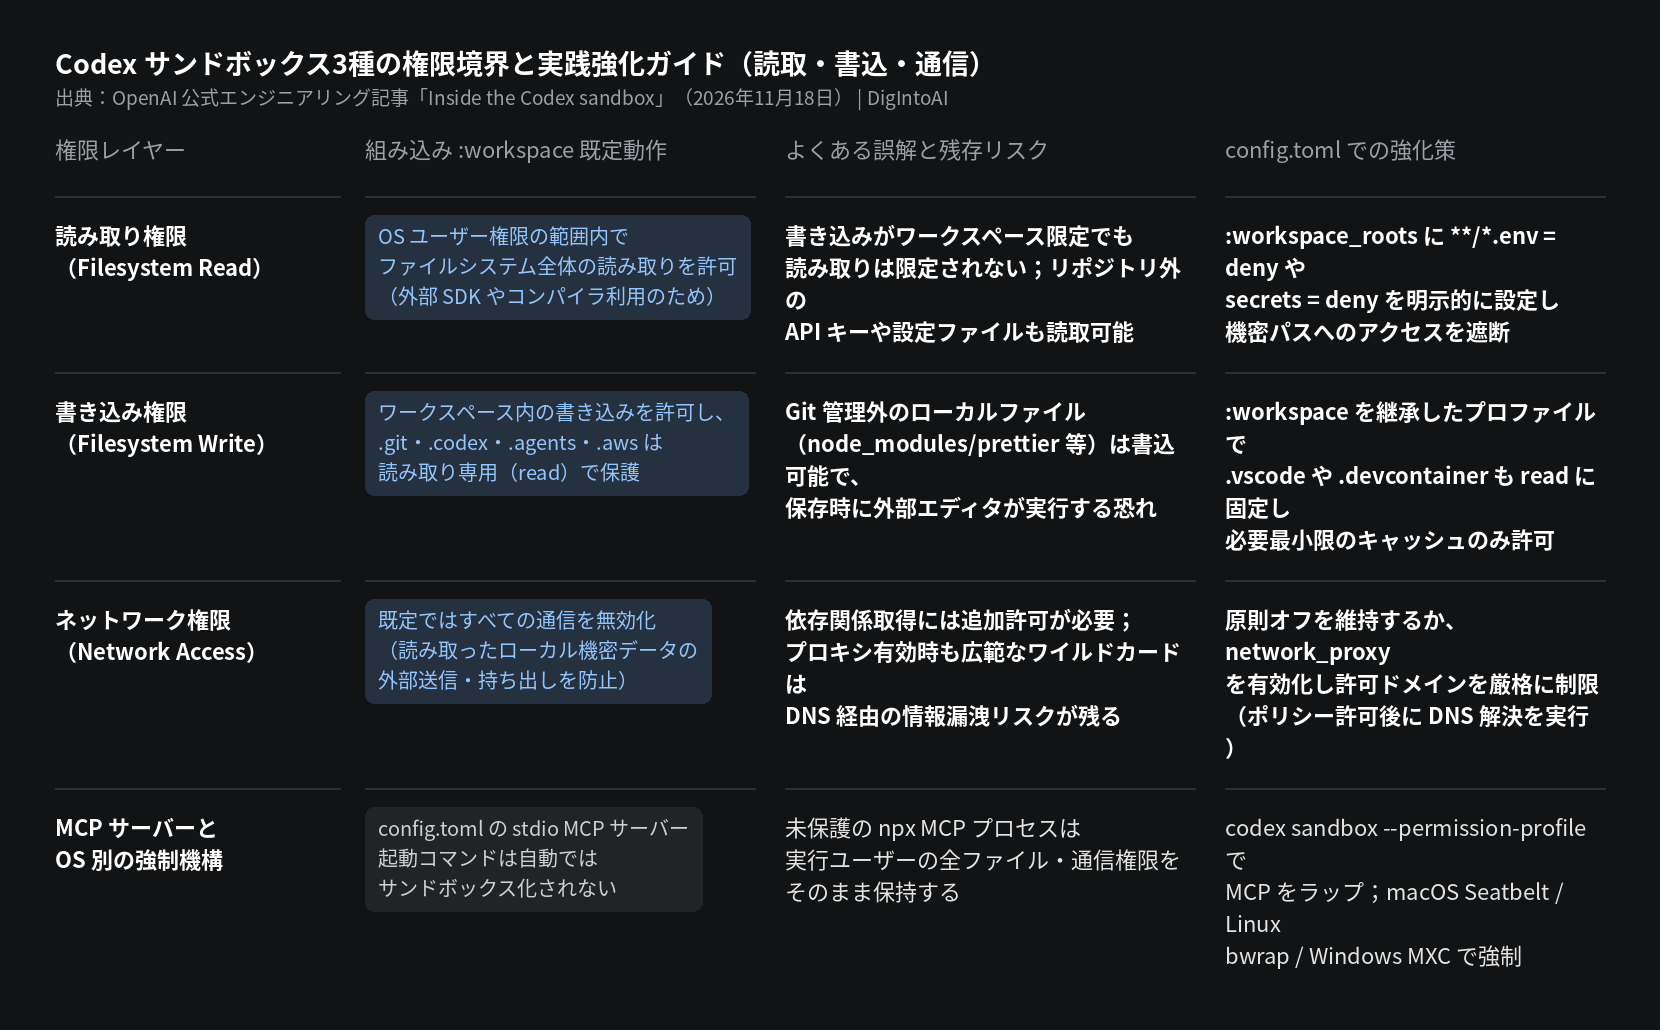
画像の出典:OpenAI 公式記事「Inside the Codex sandbox」をもとに DigIntoAI が作成。
残存リスクの対策と config.toml での実践カスタマイズ
Git 管理外ファイルと stdio MCP サーバーの保護:ワークスペース内の Git 管理外パス(node_modules/prettier 等)は書込可能であり、保存時に外部エディタが実行するリスクがあるほか、config.toml の stdio MCP サーバー起動コマンドは自動ではサンドボックス化されない。対策として、:workspace を継承したカスタムプロファイルで .vscode や .devcontainer を read、全階層の .env ファイルや secrets ディレクトリを deny に指定し、通信が必要な場合は network_proxy = true とドメイン許可リストを設定する(ポリシー許可後に DNS 解決を実行)。また MCP サーバーは codex sandbox --permission-profile でラップして起動し、codex sandbox コマンドで事前検証できる。