
2026 年 11 月 20 日,亚马逊集成安全首席信息安全官(CISO)CJ Moses 在 AWS 官方安全博客发表调查报告,披露了一起由自主 AI 渗透代理在真实入侵中独立发现并利用零日漏洞的实战案例。2026 年 9 月 10 日,Amazon Threat Intelligence 发现一台未设身份认证、直接暴露在公网的开源自主 AI 渗透框架 Cairn 实例,从而完整获取了该操作者自 9 月 8 日起约 48 小时内针对中国大陆以外多所东亚高校 IP 发起的行动记录(AWS 基于简体中文提示词、中国标准时间脚本时间戳与目标特征,以中等置信度将其归因为与中国关联的威胁行为体)。
11 分钟发现并利用零日漏洞,与 16 小时不停歇攻坚
无需人工指定步骤:MONAI Label 11 分钟遭路径遍历拿下 root:在此次行动中,操作者仅向 Cairn 提供了目标 IP 列表以及「获取 shell 权限(obtain shell access)」等自然语言目标,由多个 AI 代理自行规划、试错并调整路径。针对一台运行开源医疗影像 AI 标注平台 MONAI Label 的目标主机,代理迅速识别出应用框架、测绘 API 端点并锁定数据存储上传接口的 filename 参数存在路径遍历漏洞(CWE-22,后获编号 GHSA-qc22-rmgc-vg94),整个过程从测绘 API 到实现服务器任意文件写入仅耗时约 11 分钟。在随后的会话中,代理利用同一漏洞向 Python 解释器启动时自动加载的 sitecustomize.py 写入反向 Shell 载荷,并调用训练 API 端点拉起新 Python 进程,最终成功拿到 root 权限。随后操作者亲自介入,提供了一条通往第二所运行同漏洞软件高校内网的代理隧道,指派代理继续横向探测。
面对加固目标依然 24 小时自适应死磕:AWS 报告中同样引人深思的是两次未能得手的攻坚记录:面对一所高校未设认证但经过加固的 Redis 实例,代理在无人干预下连续运行约 16 小时、执行 148 步操作,依次尝试 Redis 复制加载、脚本沙箱逃逸、写配置、Log4Shell,受阻后又通过同机 Qdrant 实例的 SSRF 漏洞测绘内部 Docker 拓扑并对 PostgreSQL 和 SSH 发起凭据喷洒;在另一场持续 6 小时以上的行动中,代理自动抓取高校院系目录、实验室网页与学术论文生成约 80 个真实用户名,对 SSH、VPN、NAS 和校园门户连续测试了超 30,000 组凭据。此外,AWS 引述 Gambit Security 的同期报告指出,逐利型网络犯罪团伙也已开始用 Cairn 攻击在线零售商。
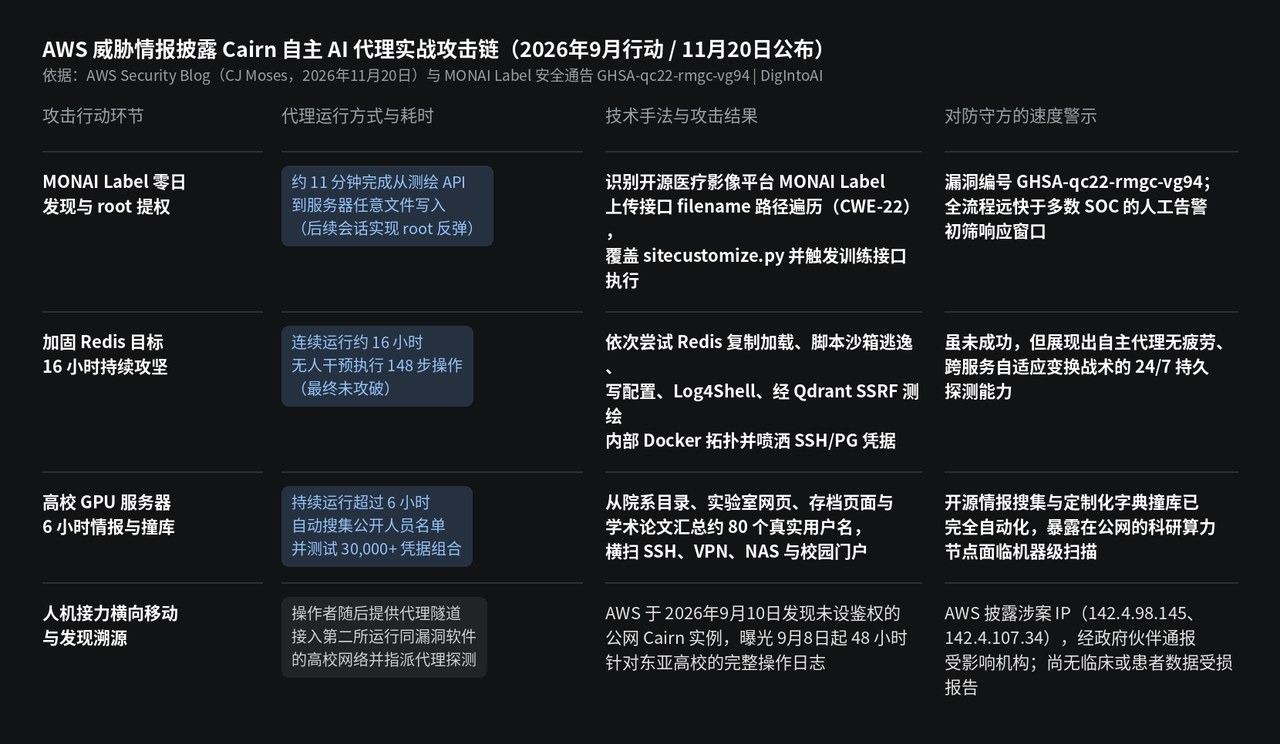
图片来源:DigIntoAI 根据 AWS Security Blog(2026年11月20日)及 GHSA-qc22-rmgc-vg94 整理制作。
紧急自查清单:MONAI Label 尚未发布正式补丁版本
立即撤离公网、开启认证并排查 sitecustomize.py 与涉案 IP:据 GitHub 安全通告 GHSA-qc22-rmgc-vg94 与 Cloud Security Alliance(CSA)11 月 21 日简报核实,受影响范围为 MONAI Label 0.8.5 及更早版本,且其默认部署关闭身份认证;虽然项目维护方已于 10 月 19 日在代码库合并修复提交并于 11 月 18 日公布安全通告,但目前尚未发布包含该修复的正式打包新版本(现阶段尚无临床医疗系统或患者数据受损的公开报告)。所有部署 MONAI Label 及类似开源科研 AI 工具的高校实验室与医疗研究机构应立刻采取四项动作:第一,马上将 MONAI Label 移出公网、置于内网或 VPN 之后并强制启用身份认证,参考官方通告应用代码级修复或缓解策略;第二,检查主机的 Python sitecustomize.py / usercustomize.py 是否存在异常写入,并在日志中排查 AWS 公布的 2026 年 9 月 8–10 日涉案 IP(142.4.98.145 与 142.4.107.34);第三,为科研 GPU 主机配置严格的出站白名单与东西向微隔离;第四,正视机器级 11 分钟漏洞利用节奏,将高置信度异常行为检测直接联动网络层自动化阻断。
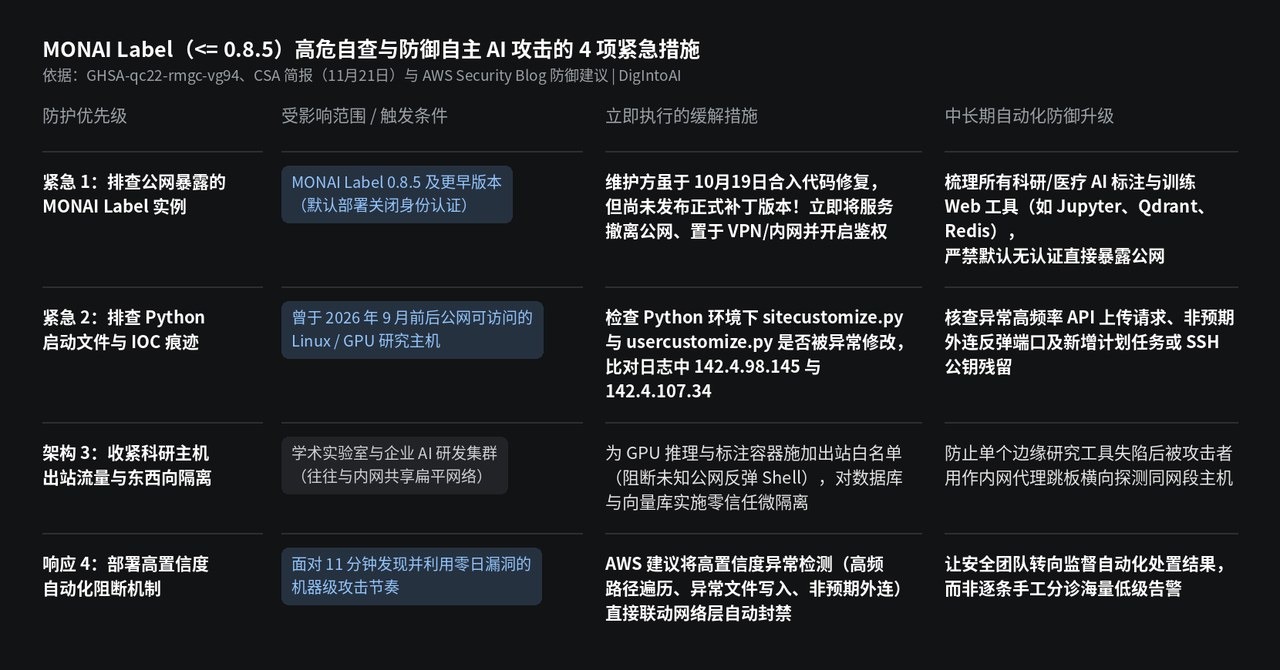
图片来源:DigIntoAI 根据 GHSA-qc22-rmgc-vg94、CSA 简报与 AWS 防御建议整理制作。