
2026 年 11 月 20 日,安全研究团队 NebuSec 发表两篇深度技术报告,拆解了 Meta 云端个人 AI 助手 Muse 的多层隔离架构及一条完整的三段串联绕过链。需要先行明确的是,NebuSec 在报告发布前已向 Meta 负责任地披露所有发现,Meta Muse 团队也在文章公开前修复了文中描述的全部漏洞利用路径。不过,由于当前大量企业正在复刻「每用户独立 VM + 出口策略网关 + 替代凭据库」这一主流 Agent 沙箱范式,Muse 的攻防细节对全行业极具参考价值。
拆解三段串联突破:从滞后 Chromium、只读 GET 到共享内核逃逸
第一环与第二环:PDF 导出 Chromium 漏洞叠加无提示「只读」外传:根据 NebuSec 测绘,Meta 为每位 Muse 用户分配一台 2-vCPU、8 GiB 内存的 Cloud Hypervisor Ubuntu 虚拟机,并在其中通过 systemd-nspawn 容器运行 Muse 代理(容器内 UID 0 映射为 VM 侧 131072);容器外同 VM 中部署了 hatch-safety 内容闸门、hatch-authd 替代凭据服务与 Sentinel(hatch-sentinel)出口代理网关。攻击链的第一步切入点位于容器内供 PDF 导出与截图使用的内置 Chromium(/opt/meta-chromium/chrome):该副本更新滞后于 Chrome 稳定版(10 月初仍停留在 152.0.7977.82,后升至 155.0.8059.80)且导出 PDF 时关闭了 IPC 沙箱,单个公开 V8 逃逸漏洞(issue 554034656)就足以让用户要求保存恶意网页时在容器内实现任意命令执行。接着,尽管 Sentinel 在容器 cgroup 上部署了 eBPF 强制代理劫持(198.19.0.1:3128)、Rego 策略、Base64/十六进制敏感词与香农熵筛查、policyguard-nvfp4 小模型复核以及每 60 分钟单域 2 MiB 流量上限,但它在默认「Ask for some actions」权限下将无请求体的 GET、HEAD 与 OPTIONS 请求视作无需弹窗确认的「只读操作」——研究人员在规则阈值内借道这些只读请求,零弹窗静默外传了用户私密对话记录与存储记忆,并具备篡改记忆的能力。
第三环:共享定制内核逃逸至单用户 VM root,但未跨出多租户虚拟机:更深一步的突破在于内核边界:运行时容器与承载 Sentinel 及凭据服务的单用户 VM 共享同一颗裁剪版 Linux 7.0.0-39-generic 内核,且该内核关闭了 RANDOMIZE_MEMORY、HARDENED_USERCOPY 与 INIT_ON_ALLOC_DEFAULT_ON 等多项加固选项。NebuSec 利用针对 Linux 7.0 公开 CVE 构造的通用内存破坏利用程序(测试成功率超 99.9%)成功逃逸至单用户 VM root,进而可读取已解锁挂载的 100 GiB 持久卷、安全凭据库与 Sentinel 本身;由于 Sentinel 的 eBPF 劫持钩子仅绑定在运行时容器 cgroup 上,直接在 VM 层运行的进程彻底绕开了 Sentinel(甚至可通过 VM 自带公网 IPv6 直连外部)。NebuSec 同时客观注明,最外层的 KVM 与 Cloud Hypervisor 依然有效隔离了不同用户的虚拟机,跨越至其他租户需要额外的宿主机逃逸漏洞。
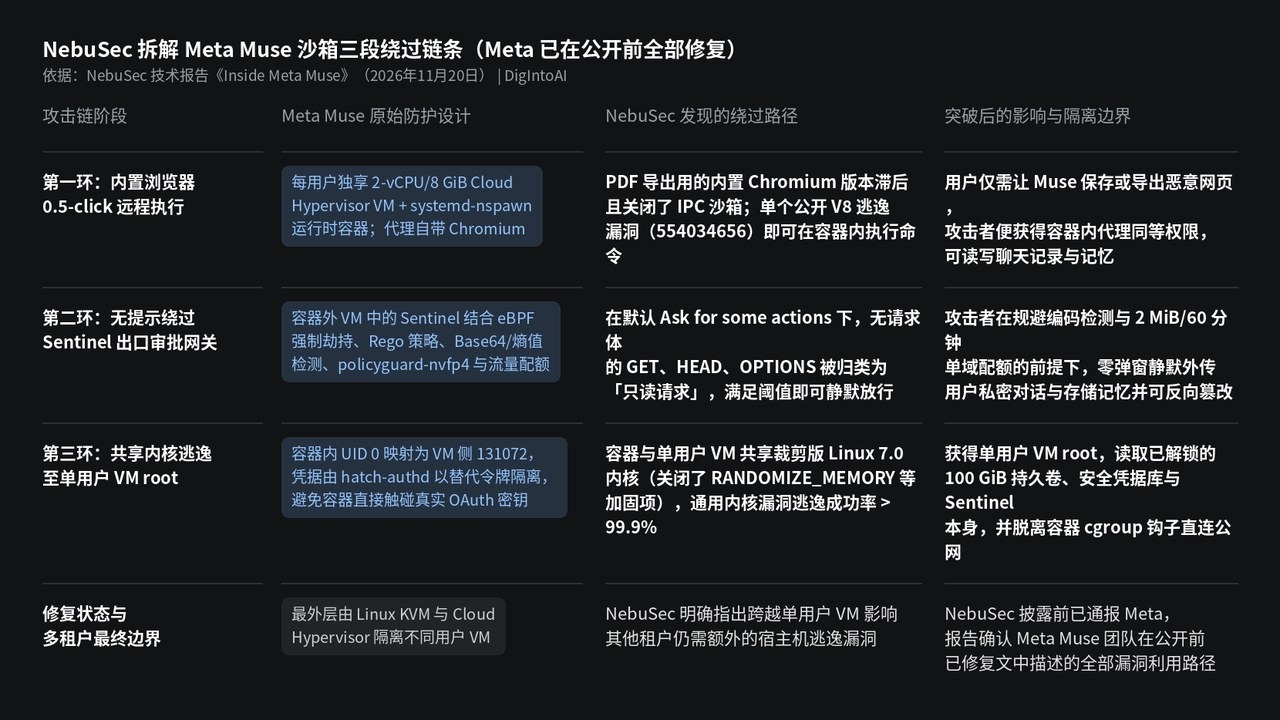
图片来源:DigIntoAI 根据 NebuSec 技术报告《Inside Meta Muse》(2026年11月20日)整理制作。
给所有企业级 AI Agent 沙箱建设的四条架构铁律
出口执行下沉 VM 之外,摒弃「只读 HTTP 安全」假设:Muse 案例之所以值得全行业复盘,恰恰是因为 Meta 已经投入了远超普通创业公司的多层防御(eBPF、替代凭据、taint 追踪、小模型审流与用户态审批),却依然在组件交界处被串联击穿。结合 NebuSec 与 CSA 11 月 21 日简报,企业自建或采购 Agent 沙箱应守住四条底线:第一,严禁把无请求体的 GET/HEAD/OPTIONS 默认视作安全只读通道,必须实施「默认拒绝」的目标域名白名单并对出口分类器自身开展红队对抗测试;第二,绝不把出口代理与真实凭据库放在与不受信任代码共享内核的同一虚拟机内,应将网络裁决与凭据注入下沉到宿主机或独立网络网关层;第三,把所有辅助无头浏览器(截图、PDF、文档预览)纳入零延迟补丁管线,严禁为便利关闭渲染器 IPC 沙箱;第四,安全审计必须模拟「不可信网页攻破运行时」后的端到端串联利用,而非对单个隔离模块逐一打勾验收。
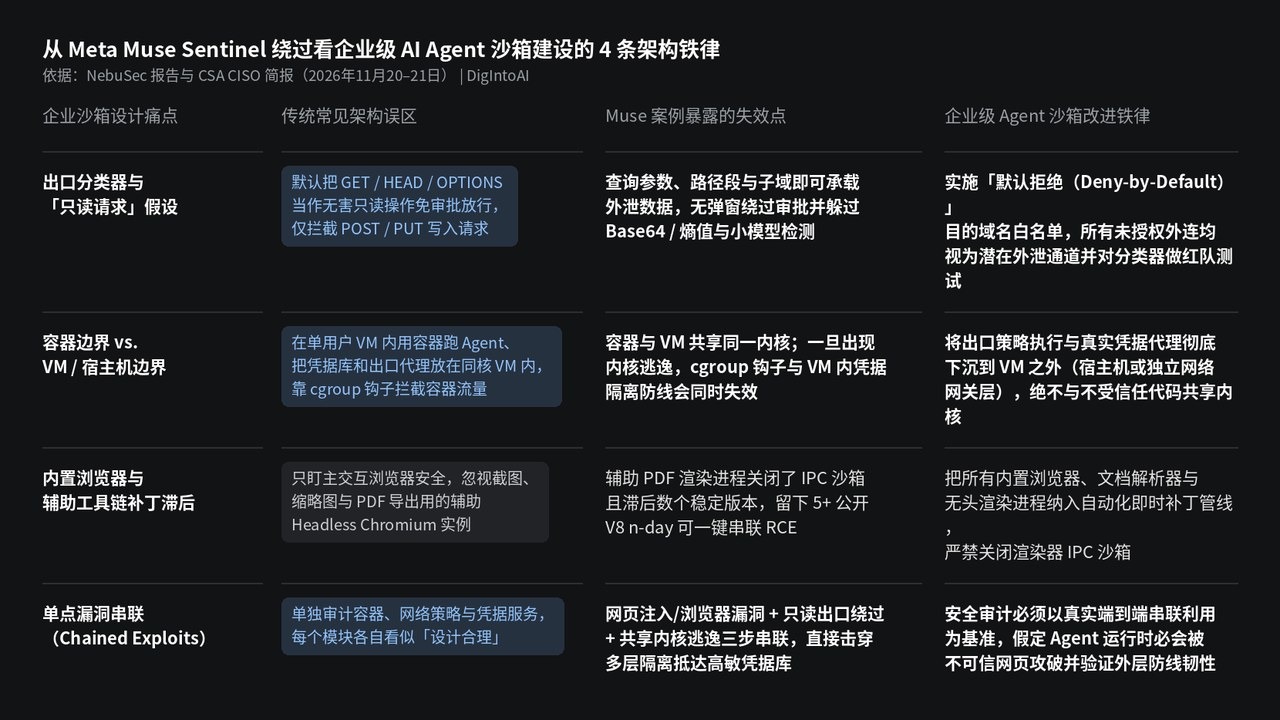
图片来源:DigIntoAI 根据 NebuSec 报告与 Cloud Security Alliance 安全建议整理制作。