
2026 年 11 月 21 日,云端推理服务商 Together AI 披露了一起极具警示意义的 AI 开发安全事故:未授权第三方下载了存放于该公司私有 Hugging Face 仓库中的一批客户 Serverless 推理提示词样本。令人警觉的是,打开这扇门的并非传统外部网络入侵,而是 Together AI 在开发公开 GitHub 仓库 xorl 时,一个 AI 编程智能体(AI coding agent)意外将访问该私有仓库的凭证提交到了公开代码中。
时间线还原:自动扫描与回滚提交为何未能阻止下载
暴露窗口期足以完成凭据窃取,涉及三款模型四天采样:据 Unite.AI 与 The Defiant 引述 Together AI 披露内容,这批样本原本是客户授权用于常规软件测试的 Serverless 推理请求,被存放在 Together AI 的私有 Hugging Face 仓库中,主要涵盖 2026 年 6 月 24 日、7 月 4 日、7 月 8 日与 7 月 14 日发往 MiniMax M3、GLM-5.2 与 Kimi K2.6 模型的请求。在开发 xorl 公开仓库的过程中,AI 编程智能体将私有仓库凭证写入并提交上线;尽管 Together AI 的自动扫描系统很快发现了暴露并回滚了提交(revert commit),但攻击者已在短暂的暴露窗口期内抓取到有效凭证,并利用它下载了私有仓库中的提示词样本。
二次凭据翻找触发 5 个 Dragos 金丝雀令牌告警:下载样本后,入侵者并未止步于浏览文本,而是主动扫描提示词中是否夹带其他第三方服务的访问凭据,并逐一验证其有效性。披露信息确认,被测试的凭据中有 5 个正是安全机构 Dragos 在 11 月 19 日公布的 AI 供应链实验中所埋设的金丝雀凭据——这一细节直接证实,针对泄露提示词的「二次凭据收割」已经自动化、实战化。Together AI 表示已聘请外部取证机构并与执法部门协作,目前未发现本次事件之外的其他提示词泄露证据,且据其了解涉事数据已被删除,但针对样本内是否包含敏感个人信息或客户业务数据的复核仍在进行,后续将直接联系受影响客户(客户亦可致信 security@together.ai 核查)。
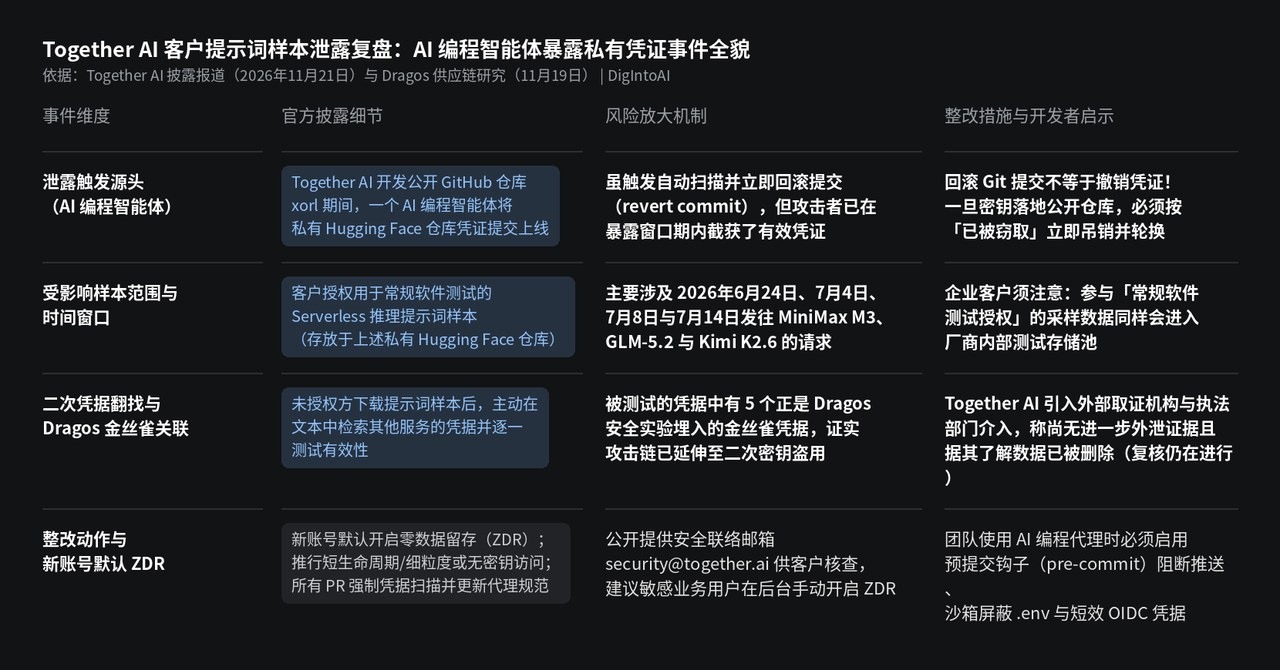
图片来源:DigIntoAI 根据 Together AI 披露报道与 Dragos 供应链研究整理制作。
Together AI 整改动作与给所有研发团队的编程代理安全清单
新账号默认开启 ZDR,AI 编程代理开发必须上齐三道防线:作为事后整改,Together AI 宣布将零数据留存(ZDR)设为新注册账号的默认配置,并强烈建议处理敏感提示词的既有客户在控制台手动开启 ZDR;在内部工程侧,公司改用细粒度、短生命周期或无密钥访问机制,在所有 Pull Request 强制执行凭据扫描,并同步更新了使用 AI 编程智能体的研发治理流程。对正在大规模引入 Codex、Claude Code 或其他编程代理的研发团队而言,这起事故给出了三条硬教训:第一,Git 回滚无法撤销已落地公网的静态密钥,自动化告警一旦命中必须优先吊销而非仅仅回滚代码;第二,严禁给本地或云端编程代理开放读取跨项目长期私有凭据(如全权限 Hugging Face Token)的权限,务必改用沙箱 deny 规则屏蔽 .env 并全面转向短效 OIDC 令牌;第三,企业使用第三方推理云时须明确审查「软件测试采样授权」条款,避免生产凭据意外落入厂商测试集。