
2026 年 11 月 20 日,亞馬遜整合安全首席資訊安全官(CISO)CJ Moses 在 AWS 官方安全博客發表調查報告,披露了一起由自主 AI 滲透代理在真實入侵中獨立發現並利用零日漏洞的實戰案例。2026 年 9 月 10 日,Amazon Threat Intelligence 發現一台未設身分認證、直接暴露在公網的開源自主 AI 滲透框架 Cairn 實例,從而完整獲取了該操作者自 9 月 8 日起約 48 小時內針對中國大陸以外多所東亞高校 IP 發起的行動記錄(AWS 基於簡體中文提示詞、中國標準時間腳本時間戳與目標特徵,以中等置信度將其歸因為與中國關聯的威脅行為體)。
11 分鐘發現並利用零日漏洞,與 16 小時不停歇攻堅
無需人工指定步驟:MONAI Label 11 分鐘遭路徑遍歷拿下 root:在此次行動中,操作者僅向 Cairn 提供了目標 IP 列表以及「獲取 shell 權限(obtain shell access)」等自然語言目標,由多個 AI 代理自行規劃、試錯並調整路徑。針對一台運行開源醫療影像 AI 標註平台 MONAI Label 的目標主機,代理迅速識別出應用框架、測繪 API 端點並鎖定資料儲存上載介面的 filename 參數存在路徑遍歷漏洞(CWE-22,後獲編號 GHSA-qc22-rmgc-vg94),整個過程從測繪 API 到實現伺服器任意檔案寫入僅耗時約 11 分鐘。在隨後的會話中,代理利用同一漏洞向 Python 解譯器啟動時自動載入的 sitecustomize.py 寫入反向 Shell 載荷,並呼叫訓練 API 端點拉起新 Python 進程,最終成功拿到 root 權限。隨後操作者親自介入,提供了一條通往第二所運行同漏洞軟件高校內網的代理隧道,指派代理繼續橫向探測。
面對加固目標依然 24 小時自適應死磕:AWS 報告中同樣引人深思的是兩次未能得手的攻堅記錄:面對一所高校未設認證但經過加固的 Redis 實例,代理在無人干預下連續運行約 16 小時、執行 148 步操作,依次嘗試 Redis 複製載入、腳本沙箱逃逸、寫設定、Log4Shell,受阻後又透過同機 Qdrant 實例的 SSRF 漏洞測繪內部 Docker 拓撲並對 PostgreSQL 和 SSH 發起憑據噴灑;在另一場持續 6 小時以上的行動中,代理自動抓取高校院系目錄、實驗室網頁與學術論文生成約 80 個真實用戶名,對 SSH、VPN、NAS 和校園門戶連續測試了超 30,000 組憑據。此外,AWS 引述 Gambit Security 的同期報告指出,逐利型網絡犯罪團夥也已開始用 Cairn 攻擊在線零售商。
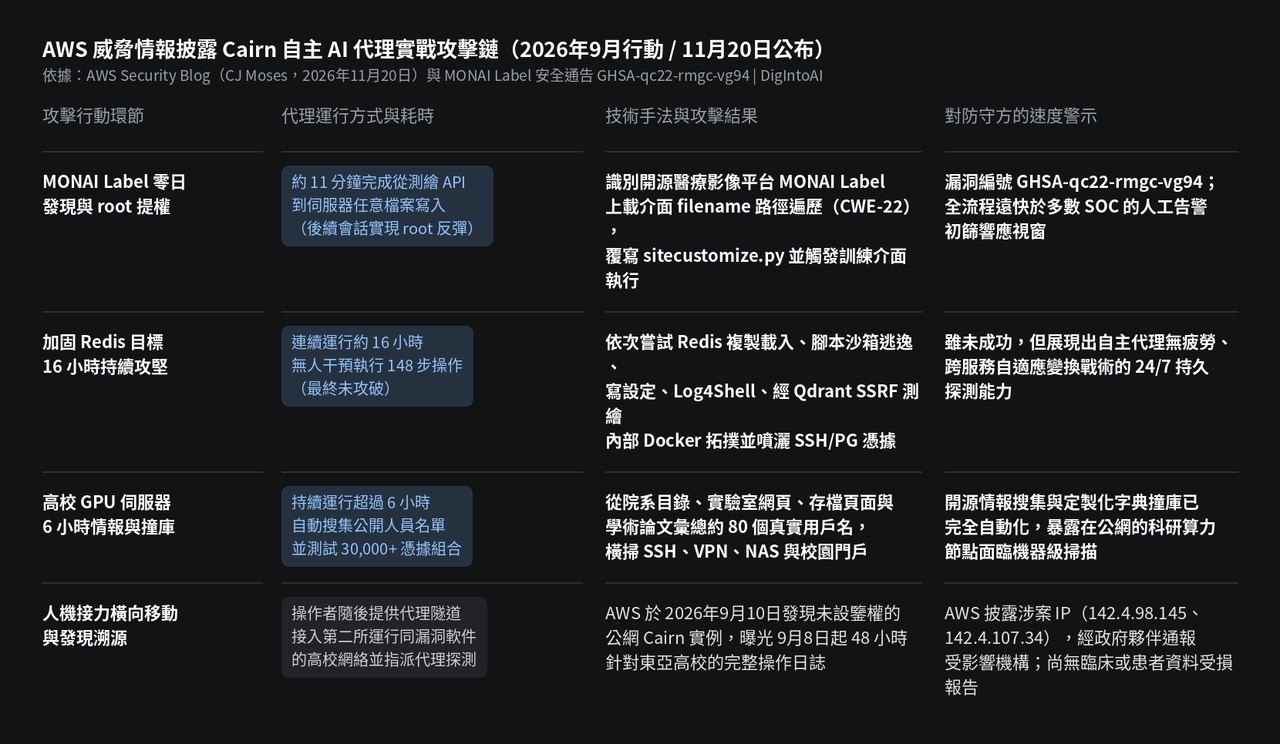
圖片來源:DigIntoAI 根據 AWS Security Blog(2026年11月20日)及 GHSA-qc22-rmgc-vg94 整理製作。
緊急自查清單:MONAI Label 尚未推出正式修補版本
立即撤離公網、開啟認證並排查 sitecustomize.py 與涉案 IP:據 GitHub 安全通告 GHSA-qc22-rmgc-vg94 與 Cloud Security Alliance(CSA)11 月 21 日簡報核實,受影響範圍為 MONAI Label 0.8.5 及更早版本,且其預設部署關閉身分認證;雖然專案維護方已於 10 月 19 日在程式碼庫合併修復提交並於 11 月 18 日公布安全通告,但目前尚未推出包含該修復的正式打包新版本(現階段尚無臨床醫療系統或患者資料受損的公開報告)。所有部署 MONAI Label 及類似開源科研 AI 工具的高校實驗室與醫療研究機構應立刻採取四項動作:第一,馬上將 MONAI Label 移出公網、置於內網或 VPN 之後並強制啟用身分認證,參考官方通告套用程式碼級修復或緩解策略;第二,檢查主機的 Python sitecustomize.py / usercustomize.py 是否存在異常寫入,並在日誌中排查 AWS 公布的 2026 年 9 月 8–10 日涉案 IP(142.4.98.145 與 142.4.107.34);第三,為科研 GPU 主機設定嚴格的出站白名單與東西向微隔離;第四,正視機器級 11 分鐘漏洞利用節奏,將高置信度異常行為檢測直接聯動網絡層自動化阻斷。
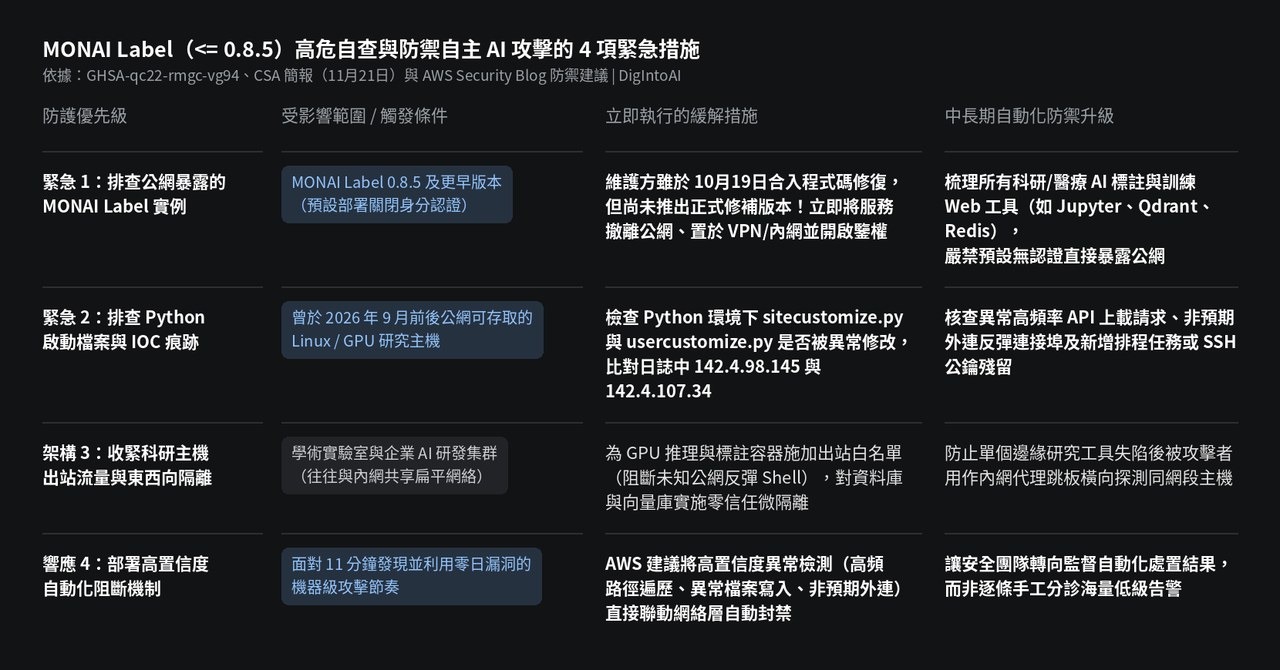
圖片來源:DigIntoAI 根據 GHSA-qc22-rmgc-vg94、CSA 簡報與 AWS 防禦建議整理製作。