
2026 年 11 月 20 日,安全研究團隊 NebuSec 發表兩篇深度技術報告,拆解了 Meta 雲端個人 AI 助手 Muse 的多層隔離架構及一條完整的三段串聯繞過鏈。需要先行明確的是,NebuSec 在報告刊出前已向 Meta 負責任地披露所有發現,Meta Muse 團隊也在文章公開前修復了文中描述的全部漏洞利用路徑。不過,由於當前大量企業正在複刻「每用戶獨立 VM + 出口策略閘道 + 替代憑據庫」這一主流 Agent 沙箱範式,Muse 的攻防細節對全行業極具參考價值。
拆解三段串聯突破:從滯後 Chromium、唯讀 GET 到共享核心逃逸
第一環與第二環:PDF 匯出 Chromium 漏洞疊加無提示「唯讀」外傳:根據 NebuSec 測繪,Meta 為每位 Muse 用戶分配一台 2-vCPU、8 GiB 記憶體的 Cloud Hypervisor Ubuntu 虛擬機,並在其中透過 systemd-nspawn 容器運行 Muse 代理(容器內 UID 0 映射為 VM 側 131072);容器外同 VM 中部署了 hatch-safety 內容閘門、hatch-authd 替代憑據服務與 Sentinel(hatch-sentinel)出口代理閘道。攻擊鏈的第一步切入點位於容器內供 PDF 匯出與截圖使用的內置 Chromium(/opt/meta-chromium/chrome):該副本更新滯後於 Chrome 穩定版(10 月初仍停留在 152.0.7977.82,後升至 155.0.8059.80)且匯出 PDF 時關閉了 IPC 沙箱,單個公開 V8 逃逸漏洞(issue 554034656)就足以讓用戶要求儲存惡意網頁時在容器內實現任意命令執行。接著,儘管 Sentinel 在容器 cgroup 上部署了 eBPF 強制代理劫持(198.19.0.1:3128)、Rego 策略、Base64/十六進位敏感詞與香農熵篩查、policyguard-nvfp4 小模型覆核以及每 60 分鐘單域 2 MiB 流量上限,但它在預設「Ask for some actions」權限下將無請求體的 GET、HEAD 與 OPTIONS 請求視作無需彈窗確認的「唯讀操作」——研究人員在規則閾值內借道這些唯讀請求,零彈窗靜默外傳了用戶私密對話記錄與儲存記憶,並具備篡改記憶的能力。
第三環:共享定製核心逃逸至單用戶 VM root,但未跨出多租戶虛擬機:更深一步的突破在於核心邊界:運行時容器與承載 Sentinel 及憑據服務的單用戶 VM 共享同一顆裁剪版 Linux 7.0.0-39-generic 核心,且該核心關閉了 RANDOMIZE_MEMORY、HARDENED_USERCOPY 與 INIT_ON_ALLOC_DEFAULT_ON 等多項加固選項。NebuSec 利用針對 Linux 7.0 公開 CVE 構造的通用記憶體破壞利用程式(測試成功率超 99.9%)成功逃逸至單用戶 VM root,進而可讀取已解鎖掛載的 100 GiB 持久卷、安全憑據庫與 Sentinel 本身;由於 Sentinel 的 eBPF 劫持鉤子僅綁定在運行時容器 cgroup 上,直接在 VM 層運行的進程徹底繞開了 Sentinel(甚至可透過 VM 自帶公網 IPv6 直連外部)。NebuSec 同時客觀註明,最外層的 KVM 與 Cloud Hypervisor 依然有效隔離了不同用戶的虛擬機,跨越至其他租戶需要額外的宿主機逃逸漏洞。
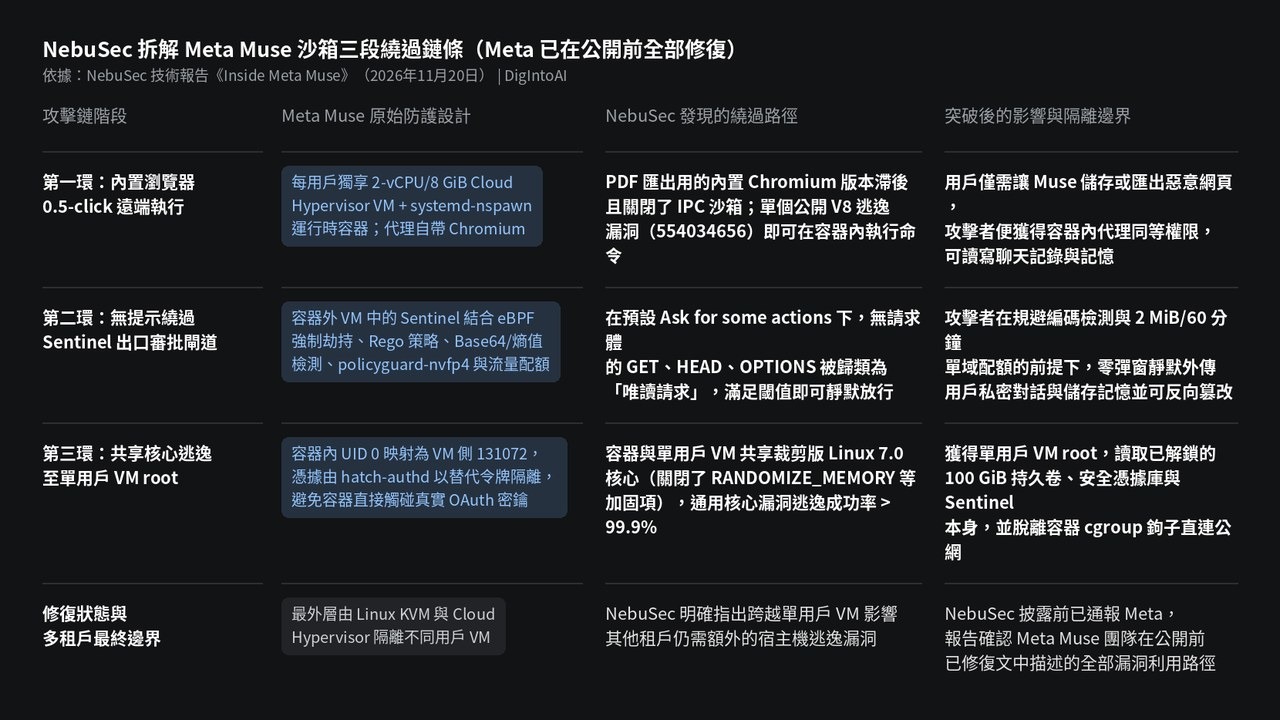
圖片來源:DigIntoAI 根據 NebuSec 技術報告《Inside Meta Muse》(2026年11月20日)整理製作。
給所有企業級 AI Agent 沙箱建設的四條架構鐵律
出口執行下沉 VM 之外,摒棄「唯讀 HTTP 安全」假設:Muse 案例之所以值得全行業覆盤,恰恰是因為 Meta 已經投入了遠超普通初創公司的多層防禦(eBPF、替代憑據、taint 追蹤、小模型審流與用戶態審批),卻依然在元件交界處被串聯擊穿。結合 NebuSec 與 CSA 11 月 21 日簡報,企業自建或採購 Agent 沙箱應守住四條底線:第一,嚴禁把無請求體的 GET/HEAD/OPTIONS 預設視作安全唯讀通道,必須實施「預設拒絕」的目標域名白名單並對出口分類器自身開展紅隊對抗測試;第二,絕不把出口代理與真實憑據庫放在與不受信任程式碼共享核心的同一虛擬機內,應將網絡裁決與憑據注入下沉到宿主機或獨立網絡閘道層;第三,把所有輔助無頭瀏覽器(截圖、PDF、文檔預覽)納入零延遲修補管線,嚴禁為便利關閉渲染器 IPC 沙箱;第四,安全審計必須模擬「不可信網頁攻破運行時」後的端到端串聯利用,而非對單個隔離模組逐一打勾驗收。
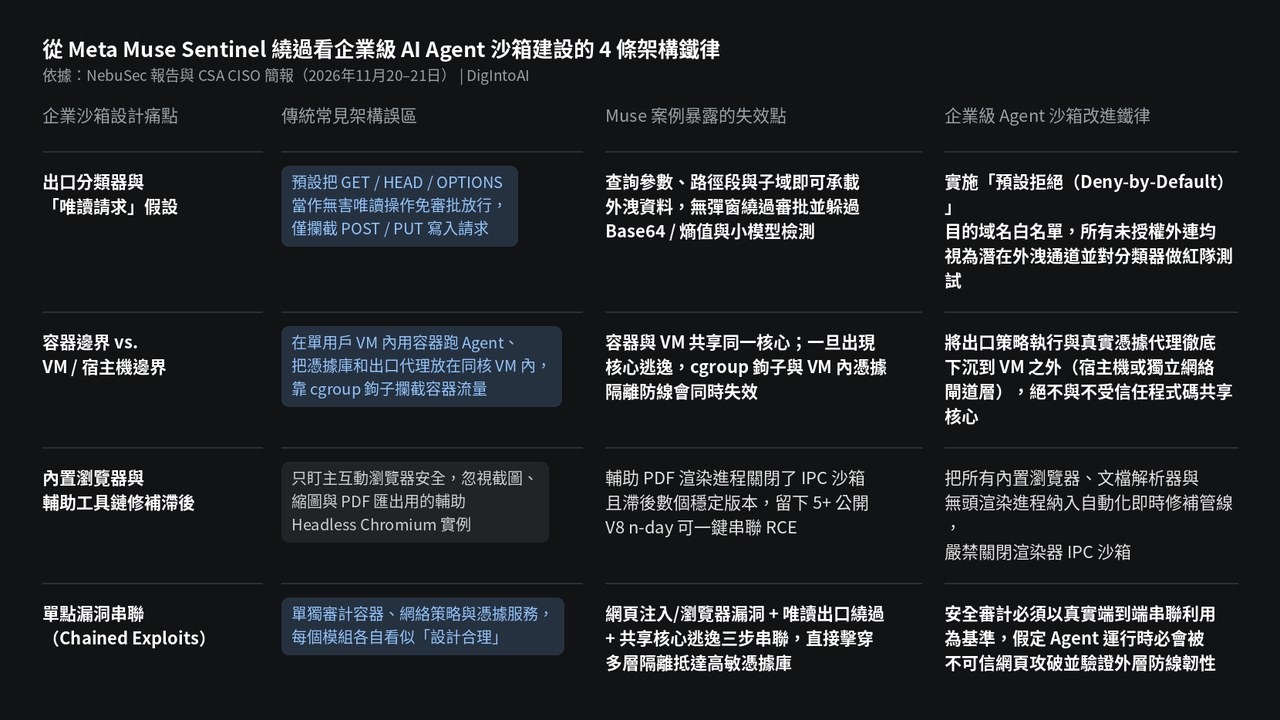
圖片來源:DigIntoAI 根據 NebuSec 報告與 Cloud Security Alliance 安全建議整理製作。