
美西時間 2026 年 11 月 20 日(@OpenAI 官方社交賬號於北京時間 2026 年 11 月 21 日 03:33 同步發文),OpenAI 刊出研究報告《Combatting adversarial distillation》,系統披露其對抗未授權模型蒸餾的防護架構、內部網絡安全能力遷移實驗結果以及 GPT-6.2 Astra 與 GPT-6.2 Sol 在 API 層面落地的具體保護機制。OpenAI 將防蒸餾防護級別與生物安全、網絡安全對齊,核心目標在於防止外部行為體提取模型受保護的內部推理過程(protected reasoning / 思維鏈),從而在脫離原有安全護欄的情況下復現高風險能力。
為何必須死守原始思維鏈?網安蒸餾實驗與紅隊防提取量化結果
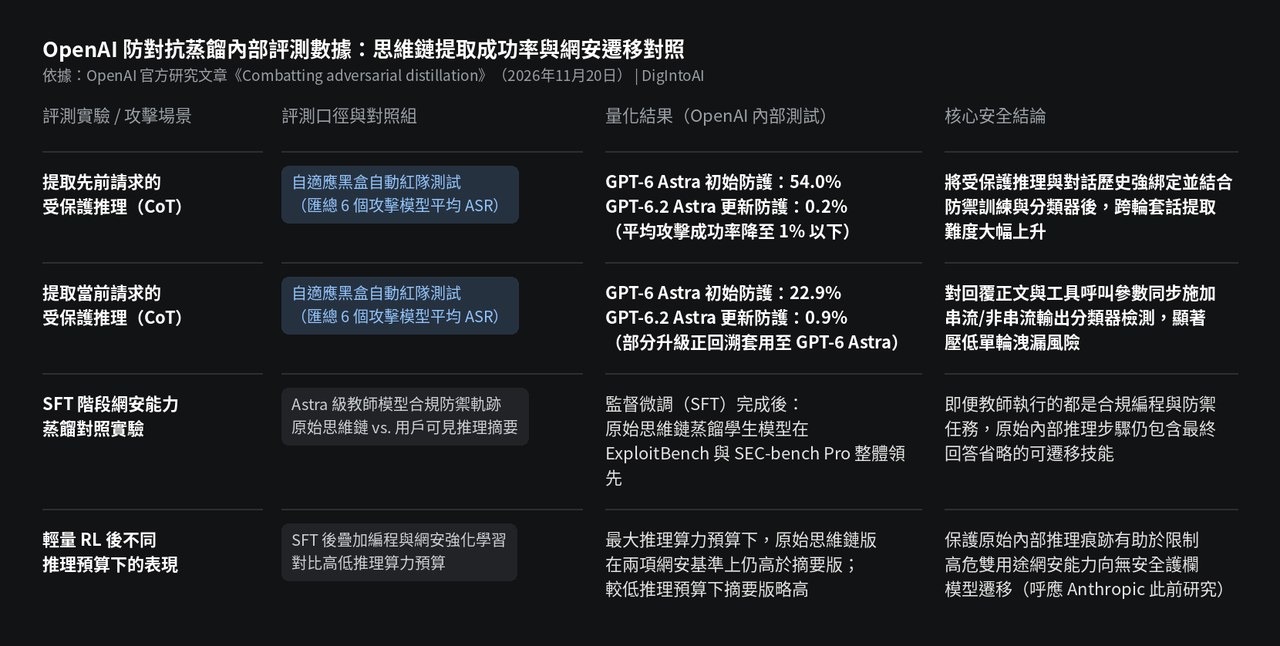
合規防禦軌跡中的原始思維鏈仍可遷移雙用途網安能力:在 OpenAI 公布的內部對照研究中,團隊從同一預訓練學生模型出發,使用 Astra 級別教師模型執行合規編程與防禦性網絡安全任務時產生的互動軌跡構建監督微調(SFT)資料集,分別對比僅提供用戶可見內容(最終回答、推理摘要與工具互動)與額外提供教師完整原始思維鏈(exact reasoning traces)的蒸餾效果,並在 ExploitBench 與 SEC-bench Pro 兩項網絡安全基準上展開評估。OpenAI 報告稱,SFT 完成後,採用完整原始思維鏈訓練的學生模型整體優於摘要組;在疊加一輪輕量編碼與網安強化學習(RL)後,原始思維鏈組在測試的最大推理算力預算下仍在兩項基準上保持領先(低算力預算下摘要組得分略高)。OpenAI 在腳註中指出,這一結論與 Anthropic 此前在 SWE-bench Verified 上發現的規律一致,表明即便教師端執行的是完全合規的防禦任務,內部原始推理過程依然會向學生模型傳遞超出原始任務的泛化能力。
自適應黑盒紅隊測試中提取成功率降至 1% 以下:為檢驗升級後的請求級防護效果,OpenAI 匯總了六個攻擊模型開展自適應黑盒自動紅隊測試(攻擊代理會根據防禦回饋動態調整套話策略)。在 OpenAI 公布的內部評測資料中,從先前請求提取受保護推理的平均攻擊成功率(ASR)從 GPT-6 Astra 初始防護下的 54.0% 降至 GPT-6.2 Astra 新防護下的 0.2%;提取當前請求受保護推理的平均攻擊成功率則從 22.9% 降至 0.9%。OpenAI 表示,部分新增防護改進也正回溯部署至 GPT-6 Astra。
圖片來源:DigIntoAI 根據 OpenAI 官方研究文章《Combatting adversarial distillation》整理製作。
雙層防護棧與直接影響 API 開發者的三項行為變化
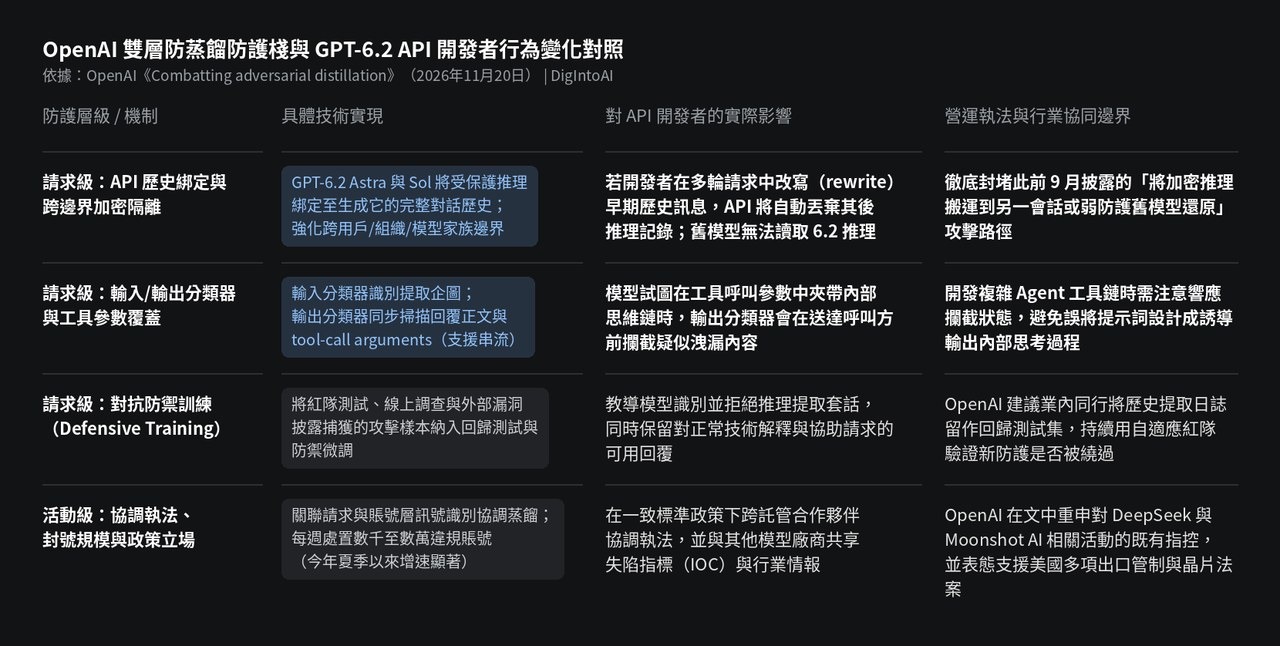
對話歷史強綁定、跨模型家族隔離與工具參數分類器掃描:在請求級防護(Request-level)上,OpenAI 結合對抗防禦訓練、輸入/輸出分類器與 API 邊界控制三道防線,其中有三項改動與開發者日常呼叫 GPT-6.2 API 密切相關。第一,GPT-6.2 Astra 與 GPT-6.2 Sol 將受保護推理嚴格綁定到生成它的對話歷史:隨著新訊息追加,模型可延續既有推理,但如果呼叫方改寫(rewrite)了對話中的早期訊息,API 會自動丟棄該訊息之後的推理記錄。第二,API 強化了跨用戶、跨工作區、跨組織與跨模型家族邊界,封堵了 2026 年 9 月披露的「將加密推理跨會話搬運或餵給舊模型套話還原」路徑,現已禁止防護較弱的舊模型家族讀取 GPT-6.2 Astra 與 Sol 的受保護推理。第三,串流與非串流輸出分類器不僅檢查助手回覆正文,還同步掃描工具呼叫參數(tool-call arguments),防止模型繞過最終回答在工具參數中洩漏內部思維鏈。
活動級執法規模、行業協同與政策表態:在活動級防護(Campaign-level)上,OpenAI 稱其關聯請求與賬號層訊號持續排查協調式蒸餾活動,今年以來每週針對違規網絡的執法處置規模處於數千至數萬個賬號之間,且今年夏季以來頻率顯著攀升;在一致標準政策(consistent-standards policy)下,OpenAI 還跨部署合作夥伴協同執法,並與其他模型廠商及前沿模型論壇(Frontier Model Forum)共享失陷指標(IOC)。在政策與歸因段落中,OpenAI 重申其於今年 2 月向美國國會通報關於 DeepSeek 試圖蒸餾美國前沿模型的活動,並重申今年 9 月將一起被阻斷的受保護推理提取活動核心部分歸因於與 Moonshot AI(Kimi 開發方)有關的人員,同時表態支持美國國會推進 Chip Security Act、AI OVERWATCH Act 與 MATCH Act 等法案(上述歸因與政策立場均屬 OpenAI 單方在報告中的表述)。對於其他模型廠商與平台,OpenAI 給出的四點通用建議是:全鏈路保護私有推理(含工具呼叫參數)、將真實提取攻擊日誌留存為自適應紅隊回歸測試集、把請求級攔截與活動級賬號執法結合起來,以及跨託管夥伴統一防護底線。
圖片來源:DigIntoAI 根據 OpenAI 官方研究文章整理製作。