
2026 年 11 月 21 日,雲端推理服務商 Together AI 披露了一起極具警示意義的 AI 開發安全事故:未授權第三方擷取了存放於該公司私有 Hugging Face 倉庫中的一批客戶 Serverless 推理提示詞樣本。令人警覺的是,打開這扇門的並非傳統外部網絡入侵,而是 Together AI 在開發公開 GitHub 倉庫 xorl 時,一個 AI 編程智能體(AI coding agent)意外將存取該私有倉庫的憑證提交到了公開程式碼中。
時間線還原:自動掃描與回滾提交為何未能阻止外洩
暴露視窗期足以完成憑據竊取,涉及三款模型四天採樣:據 Unite.AI 與 The Defiant 引述 Together AI 披露內容,這批樣本原本是客戶授權用於常規軟件測試的 Serverless 推理請求,被存放在 Together AI 的私有 Hugging Face 倉庫中,主要涵蓋 2026 年 6 月 24 日、7 月 4 日、7 月 8 日與 7 月 14 日發往 MiniMax M3、GLM-5.2 與 Kimi K2.6 模型的請求。在開發 xorl 公開倉庫的過程中,AI 編程智能體將私有倉庫憑證寫入並提交上線;儘管 Together AI 的自動掃描系統很快發現了暴露並回滾了提交(revert commit),但攻擊者已在短暫的暴露視窗期內抓取到有效憑證,並利用它取走了私有倉庫中的提示詞樣本。
二次憑據翻找觸發 5 個 Dragos 金絲雀令牌告警:取得樣本後,入侵者並未止步於瀏覽文本,而是主動掃描提示詞中是否夾帶其他第三方服務的存取憑據,並逐一驗證其有效性。披露資訊確認,被測試的憑據中有 5 個正是安全機構 Dragos 在 11 月 19 日公布的 AI 供應鏈實驗中所埋設的金絲雀憑據——這一細節直接證實,針對洩漏提示詞的「二次憑據收割」已經自動化、實戰化。Together AI 表示已聘請外部取證機構並與執法部門協作,目前未發現本次事件之外的其他提示詞洩漏證據,且據其了解涉事資料已被刪除,但針對樣本內是否包含敏感個人資料或客戶業務資料的覆核仍在持續,後續將直接聯絡受影響客戶(客戶亦可致信 security@together.ai 核查)。
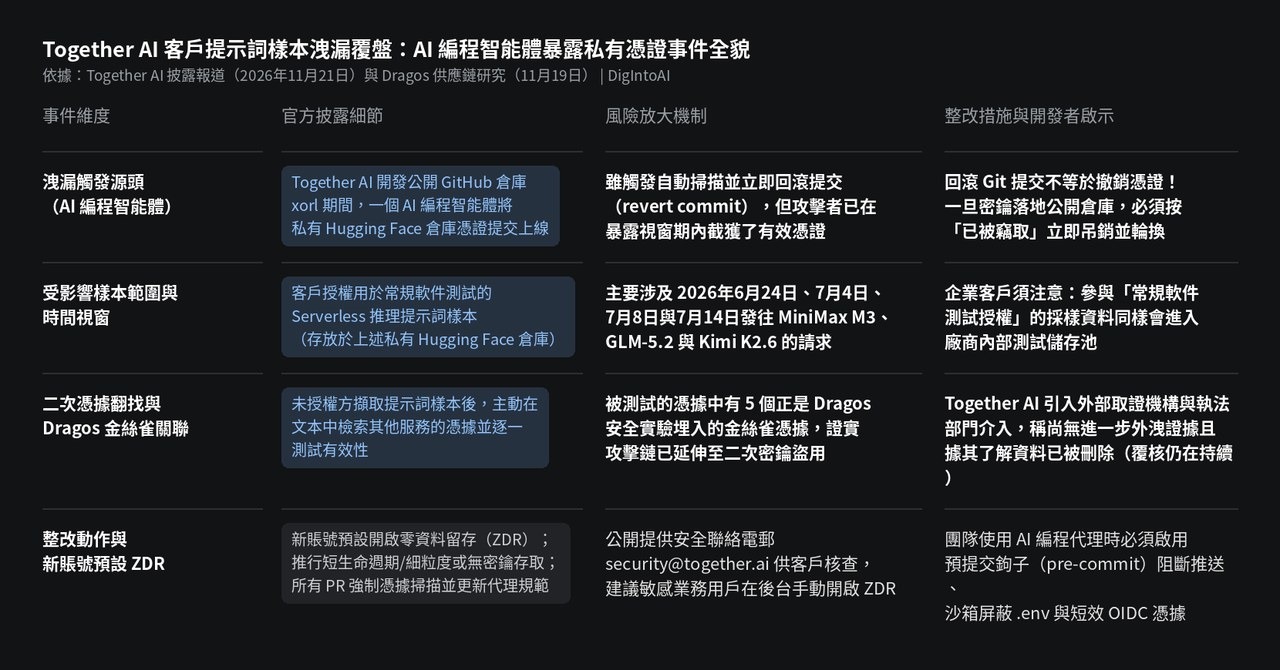
圖片來源:DigIntoAI 根據 Together AI 披露報道與 Dragos 供應鏈研究整理製作。
Together AI 整改動作與給所有研發團隊的編程代理安全清單
新賬號預設開啟 ZDR,AI 編程代理開發必須上齊三道防線:作為事後整改,Together AI 宣布將零資料留存(ZDR)設為新註冊賬號的預設設定,並強烈建議處理敏感提示詞的既有客戶在控制台手動開啟 ZDR;在內部工程側,公司改用細粒度、短生命週期或無密鑰存取機制,在所有 Pull Request 強制執行憑據掃描,並同步更新了使用 AI 編程智能體的研發治理流程。對正在大規模引入 Codex、Claude Code 或其他編程代理的研發團隊而言,這起事故給出了三條硬教訓:第一,Git 回滾無法撤銷已落地公網的靜態密鑰,自動化告警一旦命中必須優先吊銷而非僅僅回滾程式碼;第二,嚴禁給本機或雲端編程代理開放讀取跨專案長期私有憑據(如全權限 Hugging Face Token)的權限,務必改用沙箱 deny 規則屏蔽 .env 並全面轉向短效 OIDC 令牌;第三,企業使用第三方推理雲時須明確審查「軟件測試採樣授權」條款,避免生產憑據意外落入廠商測試集。