
2026 年 11 月 18 日,OpenAI 技術團隊成員 Michael Bolin 發表工程長文《Inside the Codex sandbox》,詳細解釋了 Codex 如何在開發者本機環境中執行 Shell 命令並施加可控邊界。需要明確的是,這是一篇面向開發者與企業安全管理員的既有機制架構說明,並非沙箱功能首次上線,也不是安全漏洞通告。對於日常使用 Codex CLI 或 ChatGPT 桌面端編寫程式碼的開發者而言,理解其「讀、寫、聯網」三類相互獨立的權限設計,是避免密鑰意外洩漏與設定被篡改的關鍵。
核心切入點:「只能在工作區寫」不等於「只能在工作區讀」
寫入權限鎖定工作區並保護 .git 與 .codex:當以 Git 倉庫作為工作區根目錄時,Codex 內置的預設權限設定(:workspace)允許智能體直接修改工作區內的源碼檔案,從而免去每次編輯都彈窗確認的繁瑣;但同時,它會將工作區根路徑(:workspace_roots)下的 .git、.codex、.agents 與 .aws 等關鍵目錄設為唯讀(read),防止命令直接篡改 .codex/config.toml 設定檔或 .git/hooks 鉤子腳本。
讀取權限覆蓋全系統(受作業系統賬號權限約束):與寫入嚴格限制在專案目錄內不同,:workspace 預設允許廣泛的本地檔案系統讀取(:root = read)。OpenAI 解釋這樣設計是因為編譯器、語言運行時與本地構建工具鏈往往依賴倉庫之外的系統 SDK、共享庫和全域設定,若將讀取也死鎖在倉庫目錄內會直接破壞正常編譯與測試流程。但這也帶來一個必須正視的權衡:只要當前作業系統賬號有權訪問,專案目錄之外的敏感檔案(例如存放 API 密鑰的全域設定檔或 SSH 密鑰)在沙箱內依然處於可讀狀態。
聯網權限預設停用,切斷外傳通道:為防止命令將已讀取到的本機敏感資訊傳送出去,:workspace 預設完全停用網絡訪問(network.enabled = false)。這既阻斷了向外部伺服器上載數據的外傳路徑,也意味著諸如安裝在線依賴套件等正常聯網操作預設無法執行,必須透過額外權限設定或單次提權放行。
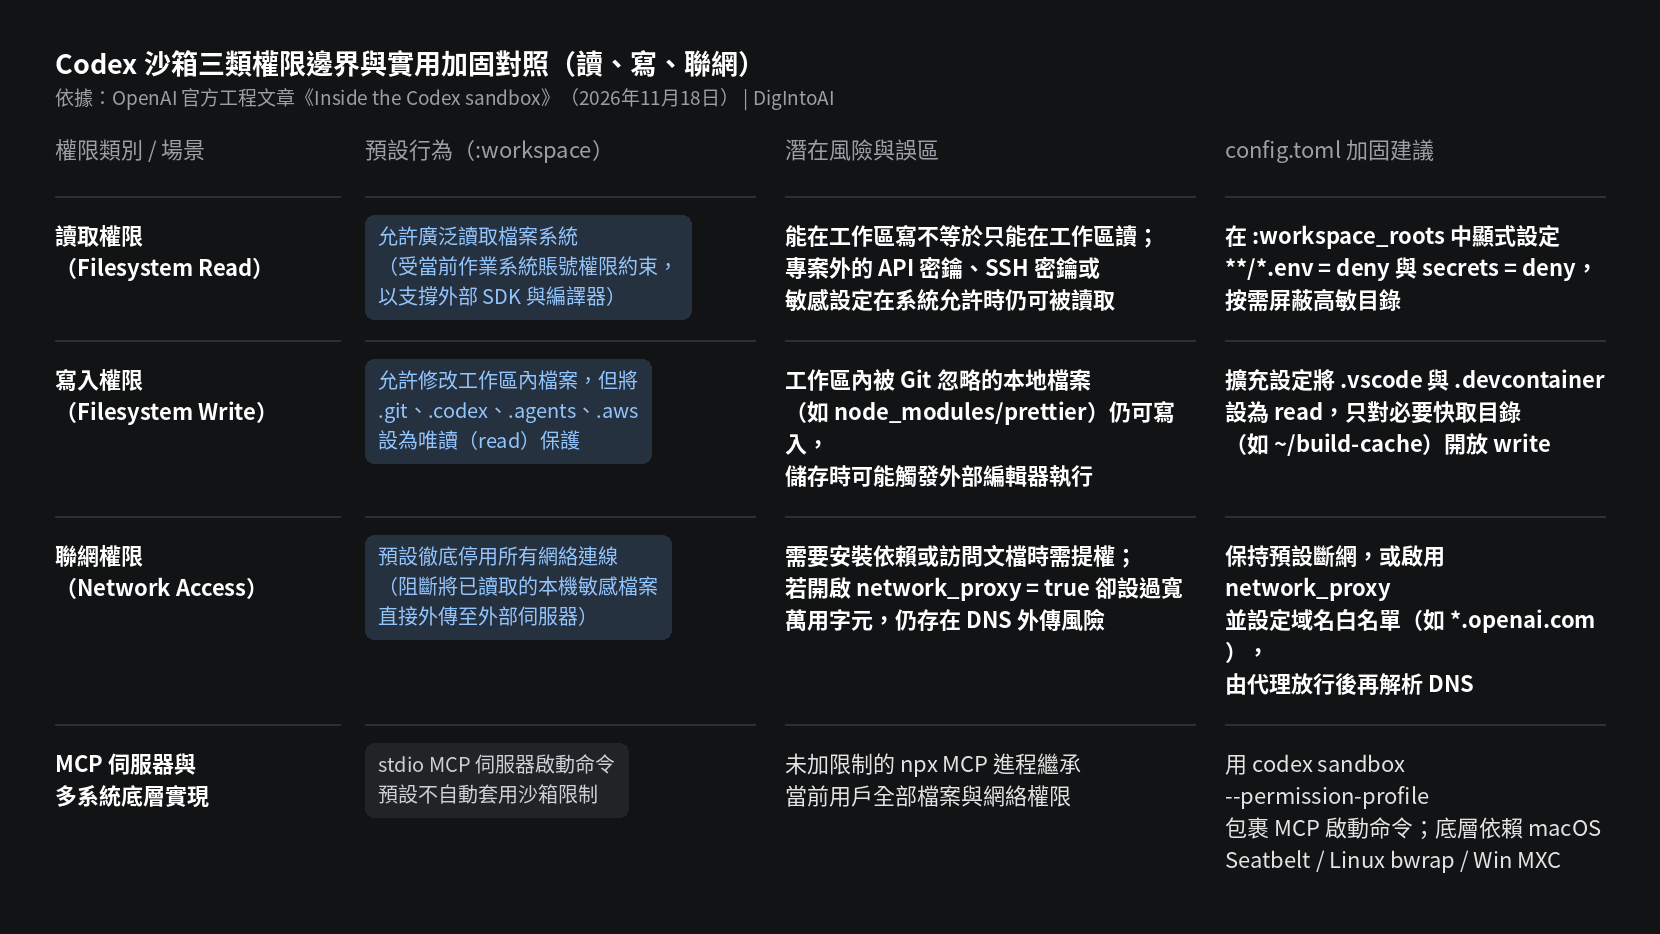
圖片來源:DigIntoAI 根據 OpenAI 官方工程文章《Inside the Codex sandbox》整理製作。
開發者必須留意的兩類殘餘風險與實戰加固步驟
防範 Git 忽略檔案污染與為 stdio MCP 伺服器單獨套用沙箱:OpenAI 明確指出了兩個沙箱預設設定無法自動覆蓋的邊界場景。第一,工作區內被 Git 忽略的目錄(例如 node_modules/prettier)在 :workspace 下仍具有寫入權限,若命令向本地依賴套件注入惡意程式碼,git status 不會顯示變更,而開發者外部編輯器在儲存檔案時就可能脫離沙箱直接執行該程式。第二,對於在 config.toml 中設定的 stdio MCP 伺服器,Codex 預設不會對啟動該 MCP 伺服器的命令自動套用沙箱,這意味著一條普通的 npx 啟動命令將擁有當前用戶的全部檔案與網絡權限。
透過 config.toml 自訂設定檔與命令列本地驗證:開發者可在 config.toml 中定義繼承自 :workspace 的自訂設定(例如命名為 dev),將 .vscode 與 .devcontainer 追加設為唯讀(read),將所有層級的 .env 環境變數檔案與 secrets 目錄顯式設為拒絕訪問(deny),並將允許寫入的範圍精確限定在工作區與特定構建快取(如 $HOME/build-cache)。如需聯網,建議開啟網絡代理(network_proxy = true)並設定 domains 白名單(例如僅允許 openai.com 子域名萬用字元規則與 localhost),代理會在校驗規則放行後才解析 DNS 以防範 DNS 隧道洩漏;對於 MCP 伺服器,則可使用 codex sandbox --permission-profile memory-mcp -- npx --offline ... 包裹啟動命令,並隨時透過 codex sandbox 命令在本地測試規則是否生效。跨平台底層實現上,Codex 在 macOS 上呼叫 Seatbelt(sandbox-exec),在 Linux 上結合 bubblewrap 與 seccomp-bpf,在 Windows 上則正從早期方案向微軟 MXC(Microsoft eXecution Container)演進。