
2026 年 11 月 18 日,OpenAI 技术团队成员 Michael Bolin 发表工程长文《Inside the Codex sandbox》,详细解释了 Codex 如何在开发者本机环境中执行 Shell 命令并施加可控边界。需要明确的是,这是一篇面向开发者与企业安全管理员的既有机制架构说明,并非沙箱功能首次上线,也不是安全漏洞通告。对于日常使用 Codex CLI 或 ChatGPT 桌面端编写代码的开发者而言,理解其「读、写、联网」三类相互独立的权限设计,是避免密钥意外泄露与配置被篡改的关键。
核心切入点:「只能在工作区写」不等于「只能在工作区读」
写入权限锁定工作区并保护 .git 与 .codex:当以 Git 仓库作为工作区根目录时,Codex 内置的默认权限配置(:workspace)允许智能体直接修改工作区内的源码文件,从而免去每次编辑都弹窗确认的繁琐;但同时,它会将工作区根路径(:workspace_roots)下的 .git、.codex、.agents 与 .aws 等关键目录设为只读(read),防止命令直接篡改 .codex/config.toml 配置文件或 .git/hooks 钩子脚本。
读取权限覆盖全系统(受操作系统账号权限约束):与写入严格限制在项目目录内不同,:workspace 默认允许广泛的本地文件系统读取(:root = read)。OpenAI 解释这样设计是因为编译器、语言运行时与本地构建工具链往往依赖仓库之外的系统 SDK、共享库和全局配置,若将读取也死锁在仓库目录内会直接破坏正常编译与测试流程。但这也带来一个必须正视的权衡:只要当前操作系统账号有权访问,项目目录之外的敏感文件(例如存放 API 密钥的全局配置文件或 SSH 密钥)在沙箱内依然处于可读状态。
联网权限默认关闭,切断外传通道:为防止命令将已读取到的本机敏感信息发送出去,:workspace 默认完全禁用网络访问(network.enabled = false)。这既阻断了向外部服务器上传数据的外传路径,也意味着诸如安装在线依赖包等正常联网操作默认无法执行,必须通过额外权限配置或单次提权放行。
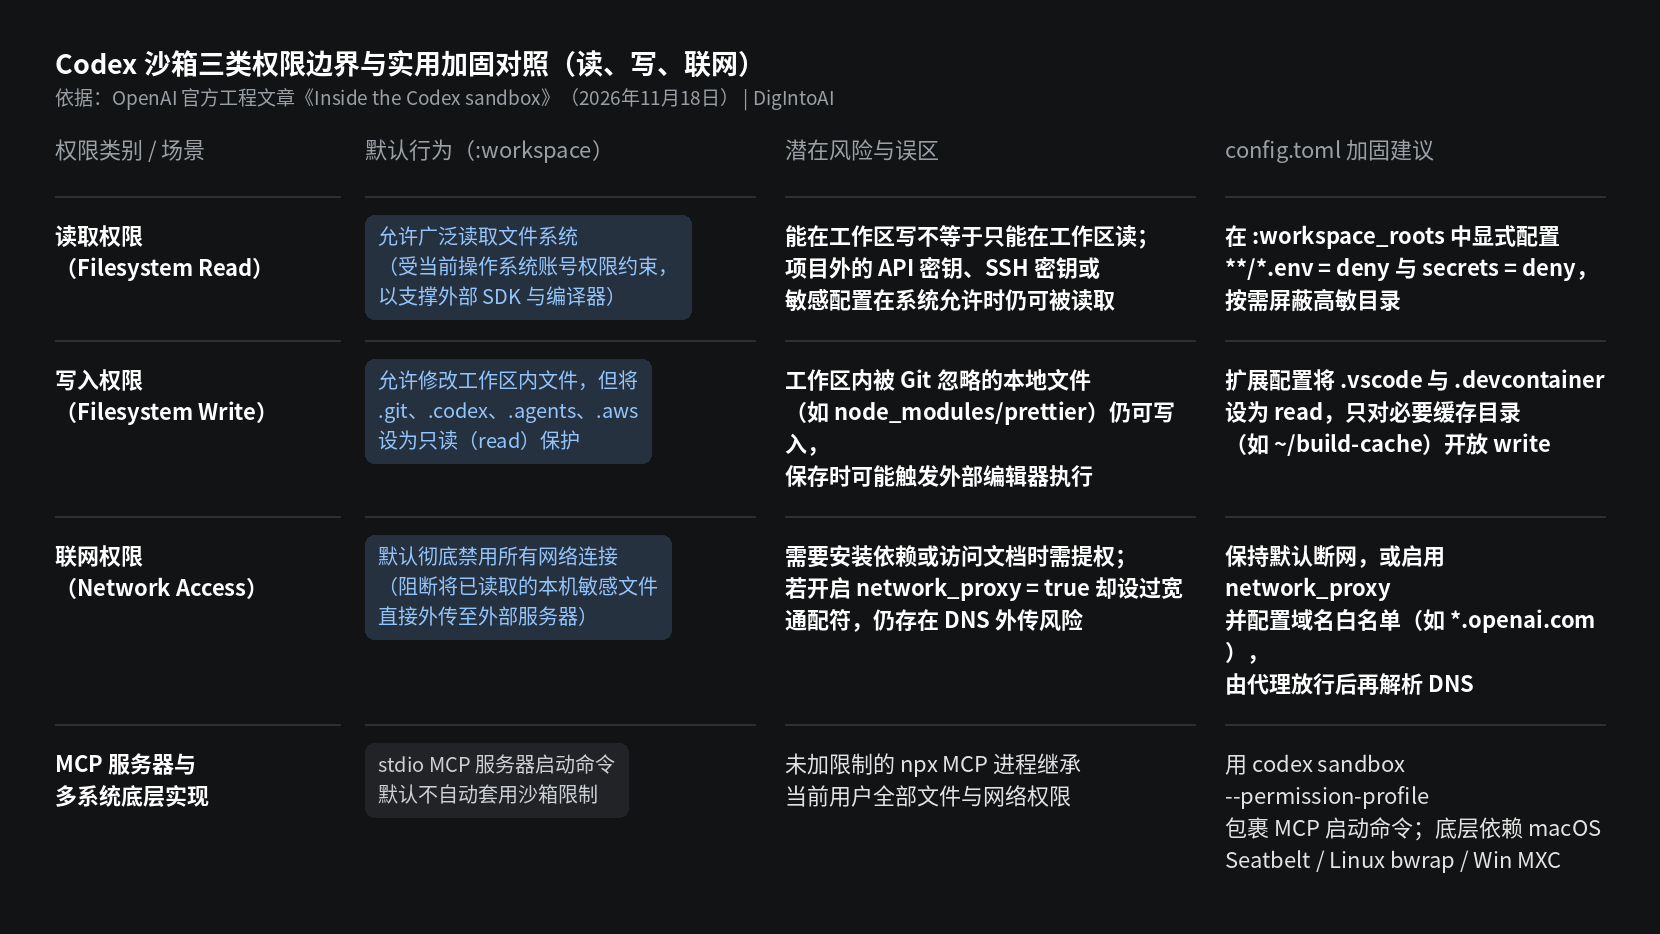
图片来源:DigIntoAI 根据 OpenAI 官方工程文章《Inside the Codex sandbox》整理制作。
开发者必须留意的两类残余风险与实战加固步骤
防范 Git 忽略文件污染与为 stdio MCP 服务器单独套用沙箱:OpenAI 明确指出了两个沙箱默认配置无法自动覆盖的边界场景。第一,工作区内被 Git 忽略的目录(例如 node_modules/prettier)在 :workspace 下仍具有写入权限,若命令向本地依赖包注入恶意代码,git status 不会显示变更,而开发者外部编辑器在保存文件时就可能脱离沙箱直接执行该程序。第二,对于在 config.toml 中配置的 stdio MCP 服务器,Codex 默认不会对启动该 MCP 服务器的命令自动套用沙箱,这意味着一条普通的 npx 启动命令将拥有当前用户的全部文件与网络权限。
通过 config.toml 自定义配置文件与命令行本地验证:开发者可在 config.toml 中定义继承自 :workspace 的自定义配置(例如命名为 dev),将 .vscode 与 .devcontainer 追加设为只读(read),将所有层级的 .env 环境变量文件与 secrets 目录显式设为拒绝访问(deny),并将允许写入的范围精确限定在工作区与特定构建缓存(如 $HOME/build-cache)。如需联网,建议开启网络代理(network_proxy = true)并配置 domains 白名单(例如仅允许 openai.com 子域名通配规则与 localhost),代理会在校验规则放行后才解析 DNS 以防范 DNS 隧道泄露;对于 MCP 服务器,则可使用 codex sandbox --permission-profile memory-mcp -- npx --offline ... 包裹启动命令,并随时通过 codex sandbox 命令在本地测试规则是否生效。跨平台底层实现上,Codex 在 macOS 上调用 Seatbelt(sandbox-exec),在 Linux 上结合 bubblewrap 与 seccomp-bpf,在 Windows 上则正从早期方案向微软 MXC(Microsoft eXecution Container)演进。