2026年11月20〜21日、モデルルーティング基盤の OpenRouter は影響を受けた顧客へメールを送り、2026年7〜10月(一部アカウントでは11月まで)に MiniMax モデルへ送信されたプロンプトと出力が第三者に読み取られた可能性があると警告し、調査中は該当 MiniMax エンドポイントの Zero Data Retention(ZDR)ラベルを削除した。これはサービス停止ではなく、多段転送を伴うルーター環境で ZDR 表記を絶対保証と見なせない構造的リスクを示している。
Dragos 調査が捉えた 40〜130時間後の外部アクセスと転送経路
直結・再販転送の双方で同一パターンが発生:11月19日に Dragos の HD Moore 氏が公開した約200万件のプロンプト実験では、MiniMax 宛プロンプト内の固有テスト URL が推論完了から 40〜130時間後に外部から開かれたことが判明した。OpenRouter の通知によれば、MiniMax 直結だけでなく AtlasCloud・Novita・StreamLake 経由で MiniMax へ転送された経路でも同じ挙動が確認された(同一ホスト上の他モデル向け並行テストは概ね未接触、埋め込み AWS 鍵も未使用と記載、通知時点で MiniMax へ説明を要請中)。Dragos は「プライバシーフラグは最初の1ホップしか拘束しない」と警鐘を鳴らしている。
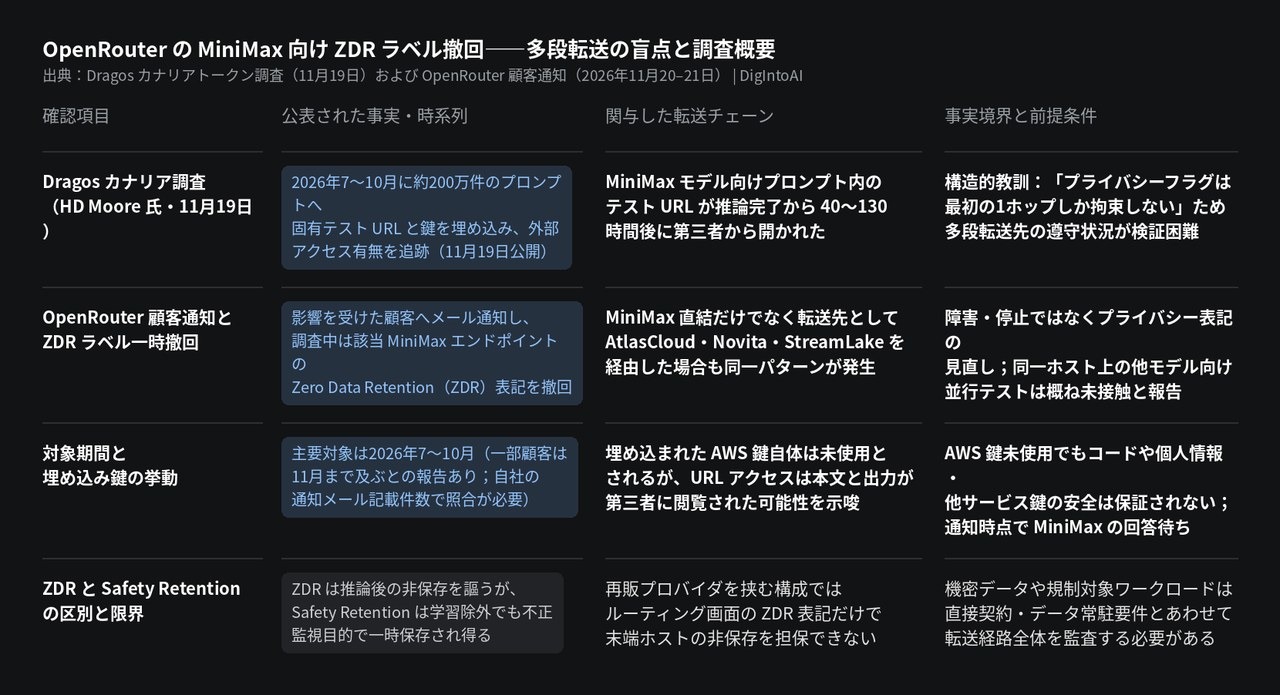
画像の出典:Dragos 調査記事および OpenRouter 顧客通知報道をもとに DigIntoAI が作成。
開発者が取るべき4段階の実践対策
ログ照合・鍵ローテ・プロバイダ固定・自社カナリア監視:第一に通知メールの件数・期間・ホストと自社ログを照合し、コーディングエージェントの自動フォールバック分も見落とさないこと。第二に該当期間にプロンプトへ含まれた API キーや DB 接続文字列をすべてローテーションすること。第三に OpenRouter 利用時は provider.only/provider.ignore と allow_fallbacks: false を明示して未監査の再販経路を遮断し、機密業務は直接契約の ZDR またはセルフホストへ寄せること。第四に送信前マスキングと自社カナリアプローブで経路の安全性を継続検証することが推奨される。
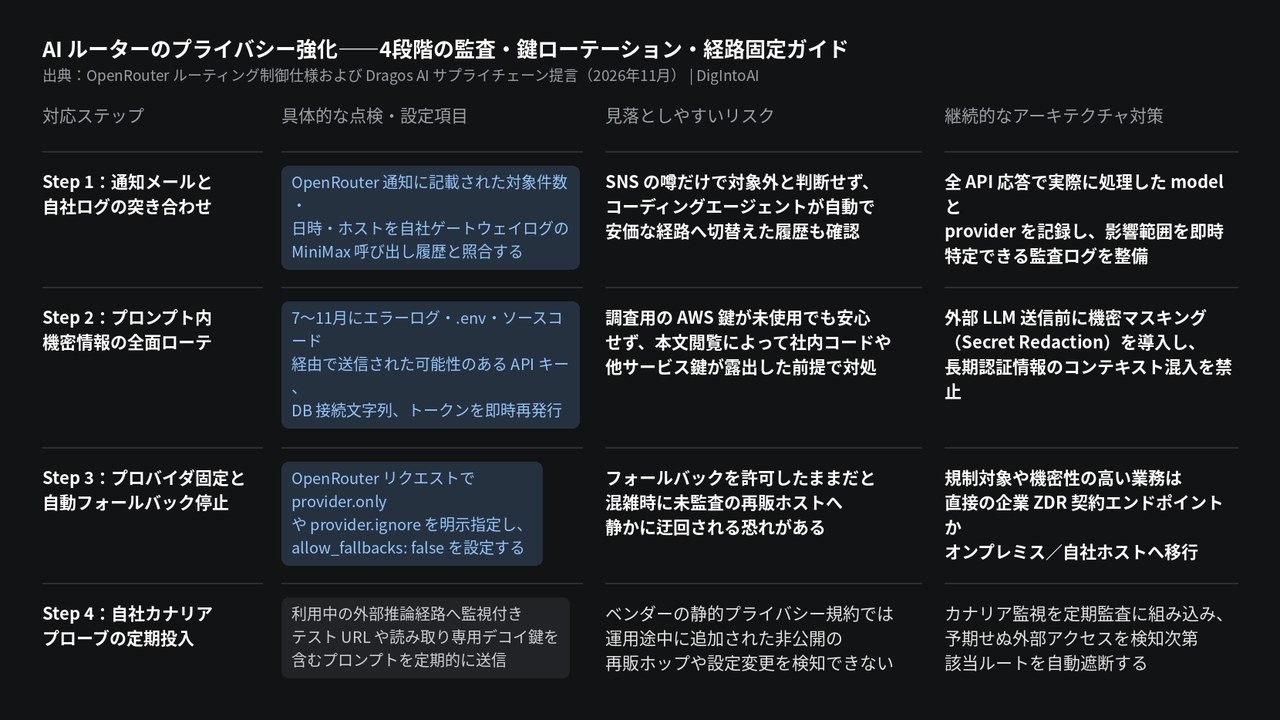
画像の出典:OpenRouter ルーティング仕様および Dragos 提言をもとに DigIntoAI が作成。