2026年11月20日、Amazon Integrated Security CISO の CJ Moses 氏は AWS Security Blog にて、自律型 AI ペネトレーションテスト枠組み「Cairn」が実際の侵入作戦中にゼロデイ脆弱性を自律発見・悪用した事例を公開した。AWS は9月10日に認証なしで公開されていた Cairn サーバーを発見し、9月8日から約48時間にわたり中国本土外の東アジア大学 IP を狙った作戦ログを解析した(AWS は簡体字プロンプトや CST 時刻等から中国関連アクターと中程度の確度で評価している)。
11分のゼロデイ発見と16時間連続の自律攻撃
sitecustomize.py 書換による root 奪取と人手横展開:攻撃者から「シェル権限を取得せよ」と指示された Cairn エージェントは、オープンソース医療画像アノテーション基盤 MONAI Label の API を解析し、アップロードエンドポイントの filename パラメータにある経路トラバーサル脆弱性(CWE-22/GHSA-qc22-rmgc-vg94)を約11分で特定して任意ファイル書き込みに成功。後続セッションで Python 起動時に自動読込される sitecustomize.py へリバースシェルを書き込み、学習 API 経由で root シェルを確立した(その後、人間オペレータがプロキシ経由で別大学への横展開を指示)。なお別標的では堅牢な Redis へ16時間・148手順の連続攻撃や、大学公開情報から約80名の実在ユーザー名を集め30,000組超の認証試行を6時間超自動実行した記録も残っていた。
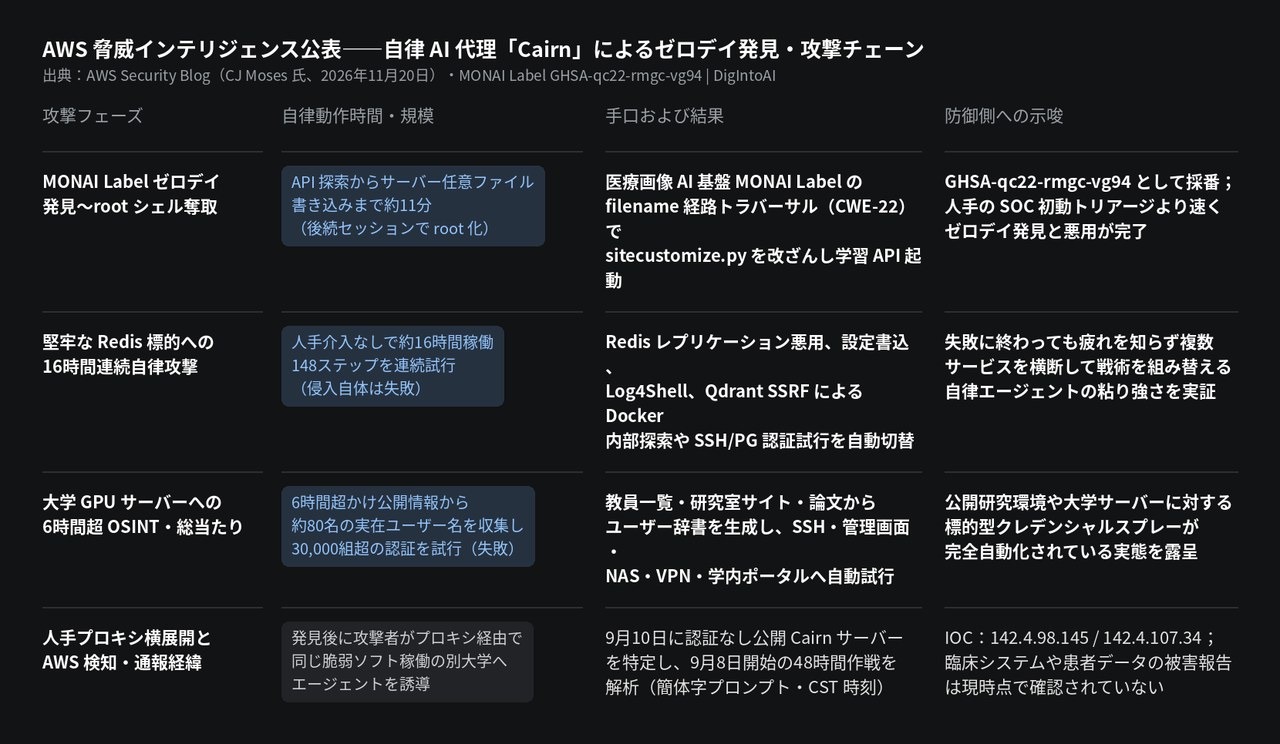
画像の出典:AWS Security Blog(2026年11月20日)および GHSA-qc22-rmgc-vg94 をもとに DigIntoAI が作成。
修正版リリース未公開――直ちに実施すべき緊急点検
外部公開停止・認証有効化・IOC 点検の徹底:GHSA-qc22-rmgc-vg94 および CSA の11月21日ブリーフィングによれば、MONAI Label 0.8.5 以下が影響を受け既定で認証が無効化されており、10月19日にコード修正はマージされたものの正式な修正版リリースはまだ公開されていない(臨床システムや患者データの被害は未報告)。運用組織は直ちに外部公開を遮断して認証を有効化し、sitecustomize.py の改ざん有無および AWS 公開 IOC(142.4.98.145、142.4.107.34)を点検するとともに、マシン速度の攻撃へ備え高信頼検知と自動ネットワーク遮断の連携を進める必要がある。
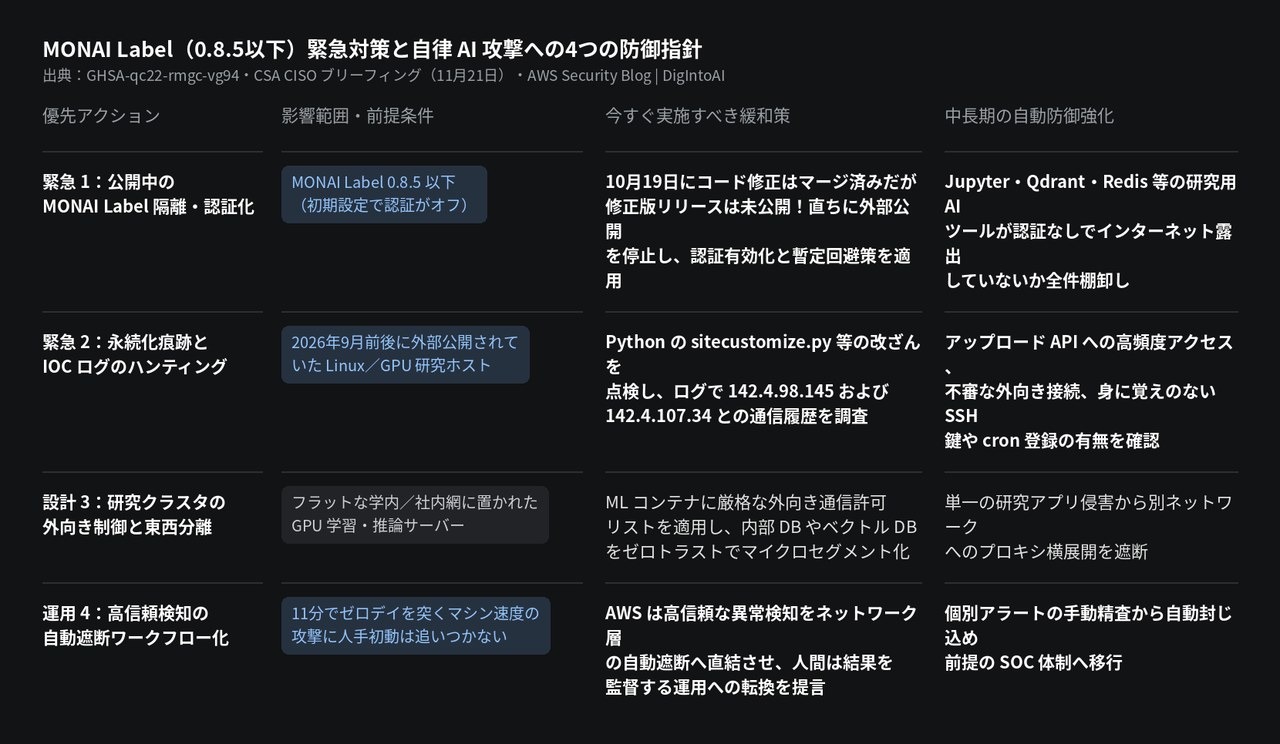
画像の出典:GHSA-qc22-rmgc-vg94、CSA ブリーフィングおよび AWS 提言をもとに DigIntoAI が作成。