
2026 年 11 月 20 日至 21 日,主流多模型聚合路由平台 OpenRouter 向受影响客户发送安全排查邮件,披露 2026 年 7 月至 10 月期间(部分账户报告时间窗口延伸至 11 月)通过平台发往 MiniMax 模型的提示词与输出可能已被第三方读取。在调查期间,OpenRouter 已正式撤下相关 MiniMax 模型端点的 Zero Data Retention(ZDR,零数据留存)标签。这起事件并非 OpenRouter 服务宕机,而是暴露出多跳模型路由生态中一个长期被忽视的结构性盲区:前端勾选的 ZDR 隐私标签并不能自动等同于末端算力提供方的零落盘绝对保证。
事件还原:200 万条金丝雀探针与多跳转发链路
推理结束 40 至 130 小时后,提示词内测链接遭外部访问:此次客户通知直接呼应了工业网络安全公司 Dragos 知名研究员 HD Moore 于 11 月 19 日发表的供应链调查《Three breaches, endless leaks: Your AI supply chain needs canaries》。研究团队在 2026 年 7 月至 10 月间,向多家托管 AI 推理服务投放了约 200 万条埋有唯一测试 URL(金丝雀令牌)和诱饵密钥的提示词。OpenRouter 在客户通知邮件中确认,发往 MiniMax 模型的测试 URL 在推理完成后的 40 至 130 小时内遭到外部第三方打开访问——无论请求由 MiniMax 直接应答,还是经由告知 OpenRouter 会将流量转发至 MiniMax 的三家托管商(AtlasCloud、Novita 与 StreamLake)中转,均出现了相同的延迟访问模式。
明确事实边界:平行模型大多未受波及,AWS 诱饵未被调用:根据披露的邮件内容,相同托管商上针对其他模型的平行测试大多未被触碰,且研究在 MiniMax 提示词中埋入的 AWS 测试密钥也未被实际调用;但唯一测试 URL 遭事后打开,意味着第三方可能已读取原始提示词文本与模型输出。OpenRouter 表示已要求 MiniMax 对此作出说明(截至发信时尚未收到正式答复),同时先行移除涉事端点的 ZDR 标签。正如 Dragos 研究在核心结论中所强调的:「隐私标记只约束第一跳(a privacy flag only binds the first hop)」,一旦中间商存在未披露或转售式转发,隐私开关能否传达到末端完全取决于多层商业合约与对方实际执行。
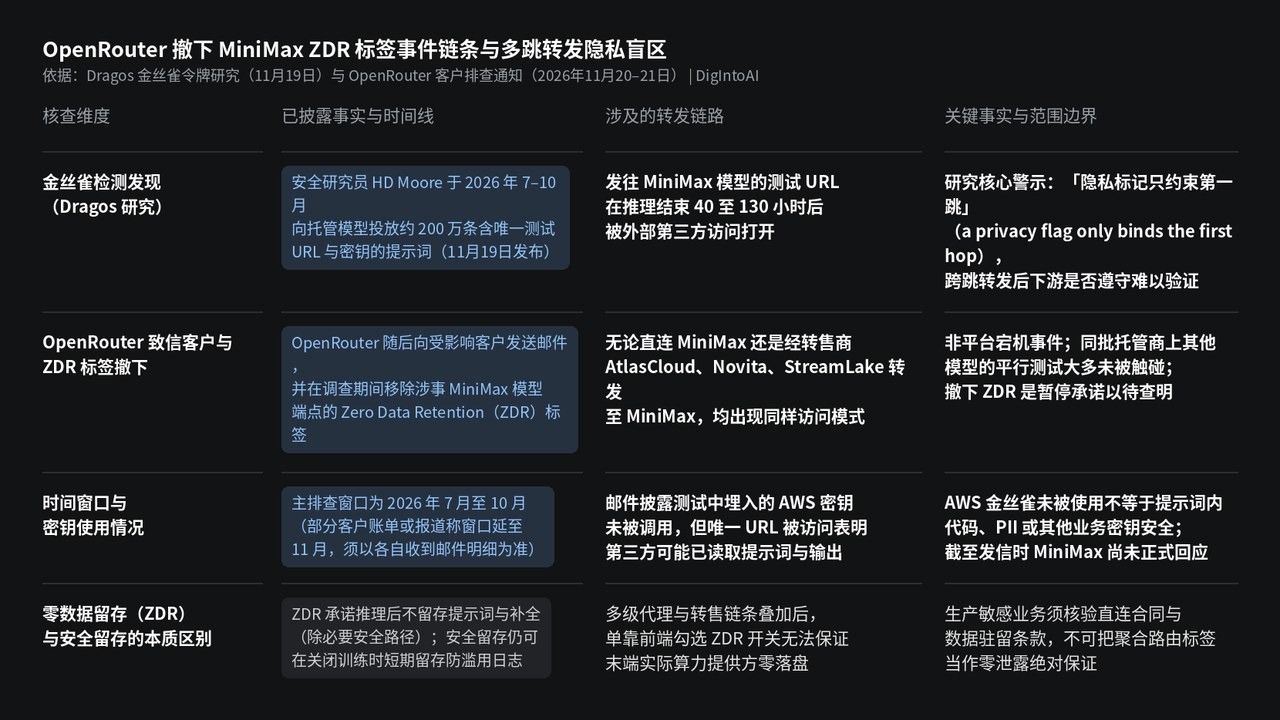
图片来源:DigIntoAI 根据 Dragos 金丝雀研究博客与 OpenRouter 客户通知报道整理制作。
开发者 4 步实操应对:查日志、轮换密钥、锁路由与埋探针
核对账户通知并立刻轮换曾进提示词的业务凭据:第一步,先核对 OpenRouter 邮件中针对你账户列出的具体请求次数、受影响时间窗与上游托管商,并与自家网关日志交叉比对(切勿忽略自动化编程代理在主模型限流时后台静默回退到低价 MiniMax 节点的记录)。第二步,只要 7 月至 11 月期间有任何报错堆栈、.env 配置、数据库连接串、Webhook 令牌或私有 API Key 曾被拼进发往相关端点的上下文,应立即执行密钥轮换——绝不能因测试用的 AWS 诱饵未被调用而心存侥幸。
在代码中显式锁死上游提供商并关闭自动回退:第三步,若继续使用 OpenRouter 等聚合路由平台,调用承载内部代码的敏感业务时务必在请求体中通过 provider.only 或 provider.ignore 显式指定或排除上游主机,同时加上 allow_fallbacks: false 防止高峰期被自动路由到未审计的转售节点;对于受合规约束或含高敏凭据的业务,建议改用与云厂商直签企业零留存合同的端点,或直接私有化部署开放权重模型。第四步,团队可在外部调用前接入前置密钥脱敏(Secret Redaction),并借鉴 Dragos 做法在自有路由中定期注入只读诱饵或可控监测链接,把供应商隐私承诺从「被动信任标签」转为「持续主动验证」。
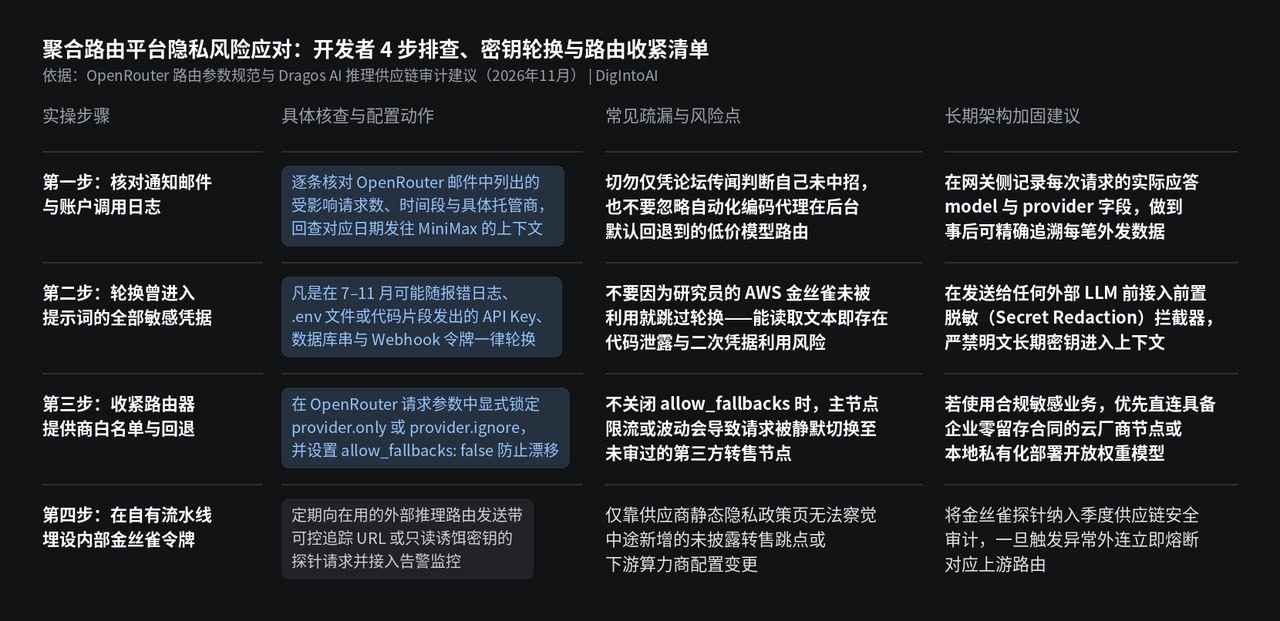
图片来源:DigIntoAI 根据 OpenRouter 路由参数文档与 Dragos AI 供应链审计建议整理制作。