2026年11月20日、セキュリティ研究機関 NebuSec は Meta のクラウド型 AI アシスタント「Muse」の実行環境を解析した詳細レポートを公開した。報告されたすべてのエクスプロイトは公開前に Meta の Muse チームによって修正済みだが、単一ユーザー VM+出口監視ゲートウェイという構成を採用する企業エージェント基盤にとって極めて重要な設計教訓を含んでいる。
3連鎖の突破経路:旧版 Chromium・無音 GET・共有カーネル脱出
PDF 用内蔵ブラウザから Sentinel 迂回、VM root 掌握まで:Muse はユーザー毎の Cloud Hypervisor VM(2-vCPU/8 GiB)内で systemd-nspawn コンテナを動かし、コンテナ外の VM 側で代替認証(hatch-authd)と eBPF 強制出口監視(Sentinel)を運用していた。NebuSec はまず、更新が遅れ IPC サンドボックスが無効だった PDF 出力用内蔵 Chromium に対し既知の V8 脆弱性(issue 554034656)でコンテナ内 RCE を達成。次に Sentinel がボディなし GET/HEAD/OPTIONS を既定で承認不要の「読み取り」として扱う仕様を突き、2 MiB/60分枠の内側で非公開チャットと記憶を無音で外部送信した。さらにコンテナと VM が共有するカスタム Linux 7.0 カーネル(RANDOMIZE_MEMORY 等が無効)を突破して VM root を奪取し、100 GiB 永続ストレージや認証庫へ到達したうえ、コンテナ cgroup 範囲外から Sentinel を完全に迂回した(他ユーザー VM との境界である KVM/Cloud Hypervisor は維持)。
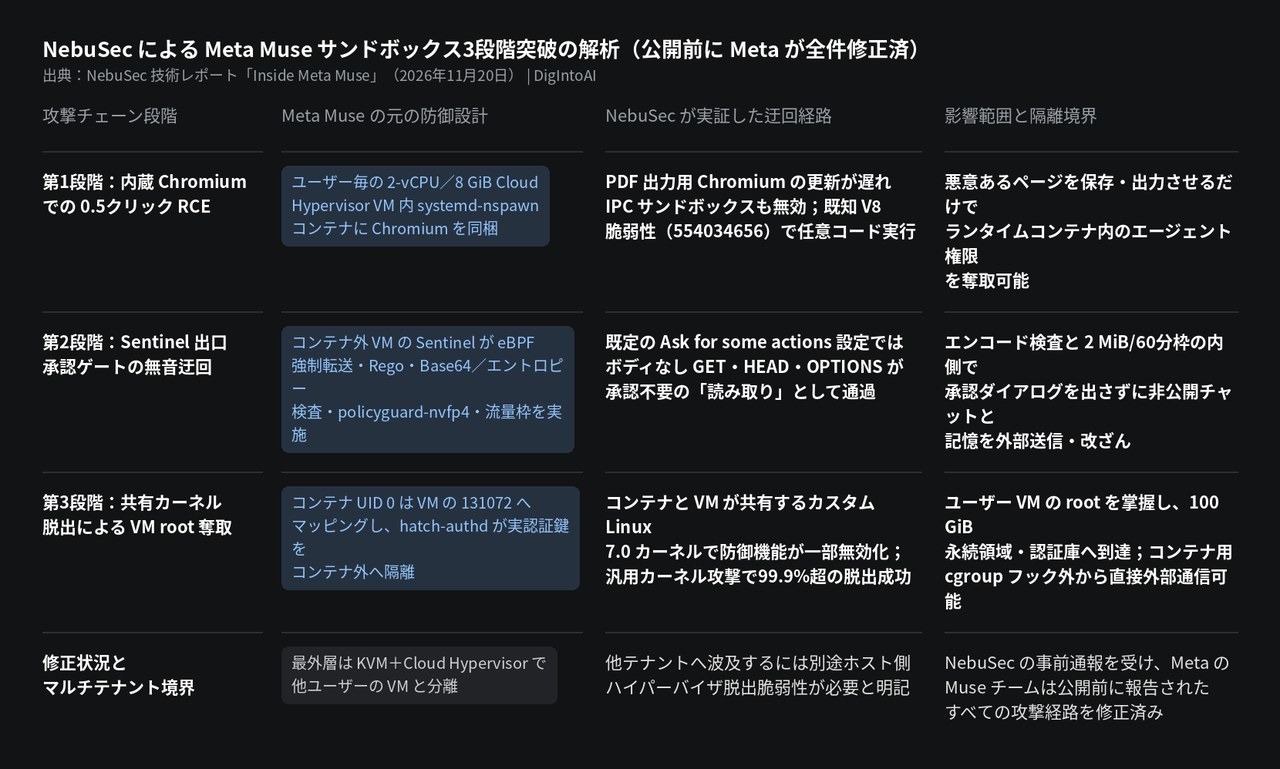
画像の出典:NebuSec 技術レポート「Inside Meta Muse」(2026年11月20日)をもとに DigIntoAI が作成。
企業向けエージェントサンドボックス設計の4鉄則
VM 外での出口強制と全 HTTP メソッドの流出前提化:この検証が示す通り、読み取り専用 HTTP メソッドを無害とみなさず宛先デフォルト拒否を徹底すること、出口制御と実認証キー管理をゲスト VM とカーネル共有しない外側へ配置すること、PDF やスクリーンショット用の補助ヘッドレスブラウザも IPC サンドボックス有効のまま即時更新すること、そして単体監査ではなく多層連鎖のレッドチーム検証を行うことが不可欠となる。
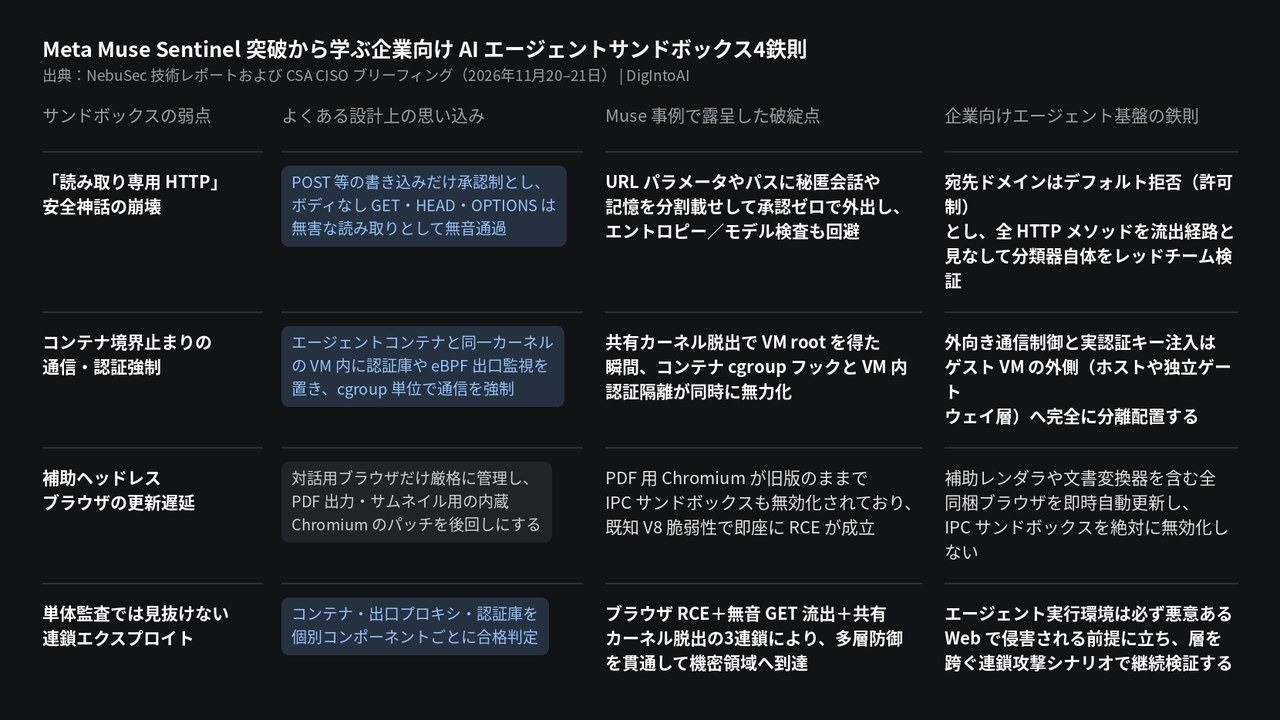
画像の出典:NebuSec レポートおよび CSA CISO ブリーフィングをもとに DigIntoAI が作成。